天翼云容器安全卫士代金券使用指南与容器安全成本优化实践
很多企业在部署 K8s(Kubernetes,主流的容器编排系统)后,常面临安全组件成本过高或配置复杂的痛点。针对这一需求,一份详尽的天翼云容器安全卫士代金券使用指南能帮助技术团队在降低初始投入的同时,快速构建起容器防御体系。其实,无论是使用天翼云、华为云还是阿里云,容器安全产品的核心逻辑都是通过 Agent(代理插件)实现对镜像、运行时及网络的实时监控,而代金券则是企业试错和规模化部署的有效缓冲。

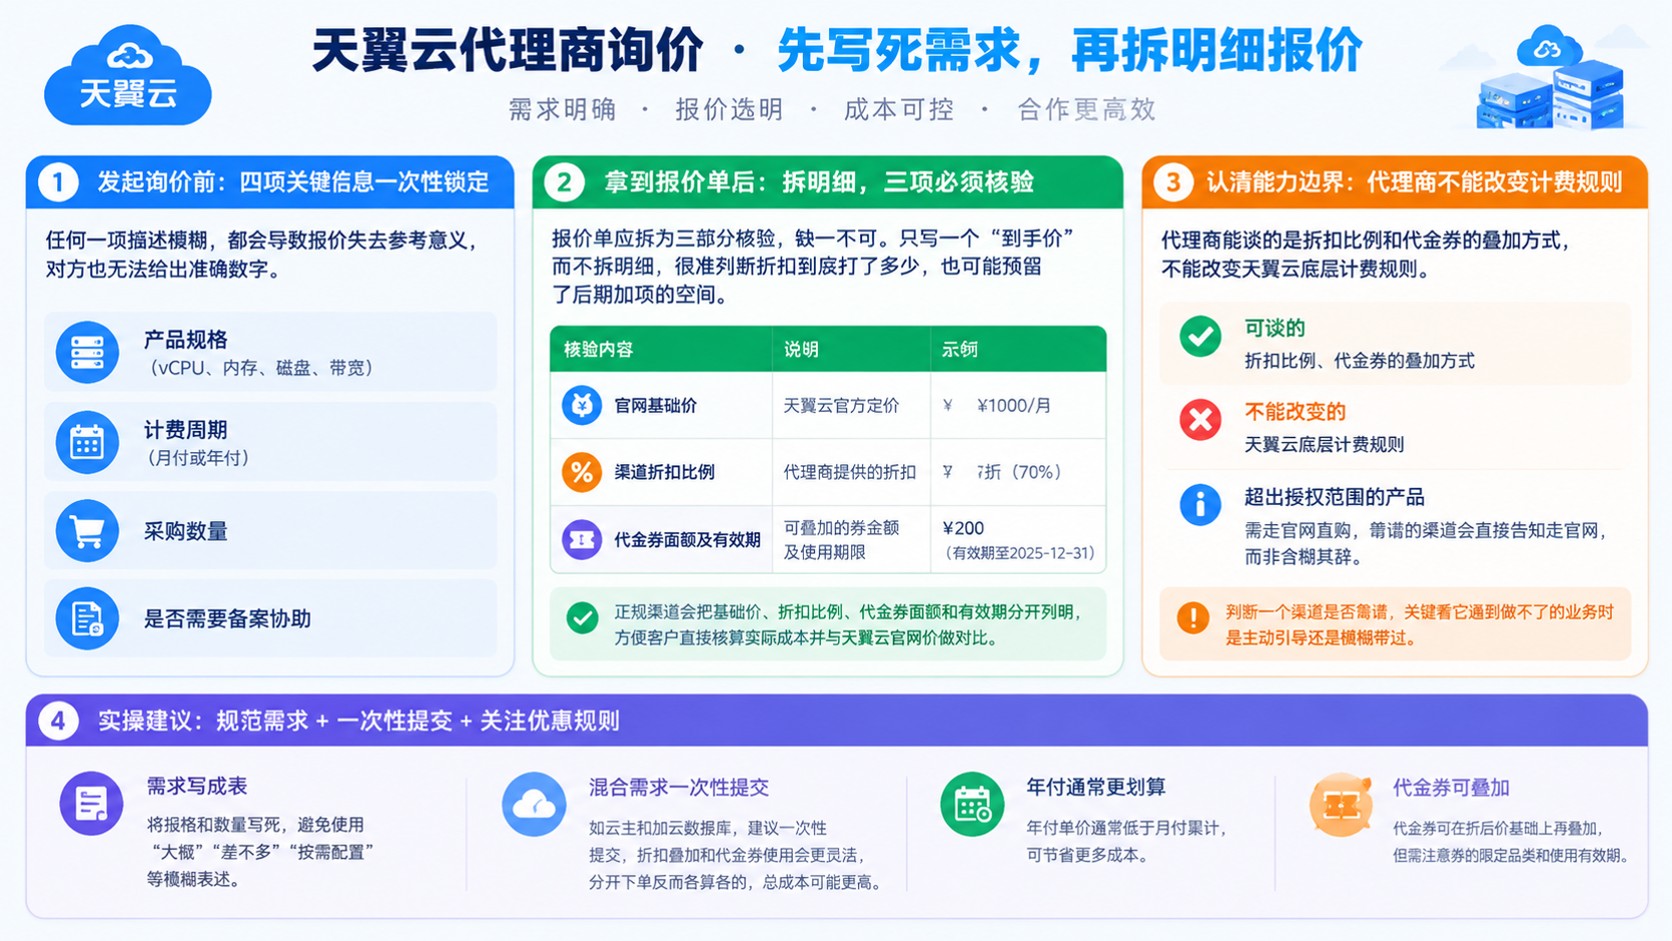
如何高效激活并利用安全产品抵扣额度? 企业在实际操作中常遇到券码过期或适用范围受限的问题。通常情况下,用户需在控制台的财务管理界面绑定凭证,并在购买容器安全服务时选择相应的抵扣项。这与 AWS 的 Credit(信用额度)或腾讯云的代金券机制类似,关键在于确认该券是针对全线产品还是仅限安全类专项产品。建议在激活前核对计费模式,因为部分厂商的代金券仅支持包年包月,不支持按量付费,若选错模式可能导致无法抵扣。
容器安全能力在多云环境下有何差异? 很多架构师在参考天翼云容器安全卫士代金券使用指南时,会关注其具体防护能力。天翼云容器安全卫士侧重于政企合规与基础底座加固;华为云 CGS(容器安全服务)则在镜像漏洞扫描的深度上具有优势;阿里云 ACK 安全增强版则将安全能力深度集成在集群管理面。据各厂商官方文档,这些平台均实现了对 CVE(通用漏洞披露)库的实时同步,但触发告警的阈值和响应速度在实测中略有不同。你可能会担心迁移成本,但只要遵循 CNCF(云原生计算基金会)标准,大部分安全策略是可以跨云迁移的。
面对预算压力,除了使用代金券还能如何省钱? 很多企业在代金券耗尽后,账单突然激增。一个通用的优化方案是实施分级防护:对核心生产环境开启全量实时监测,而对开发测试环境仅保留镜像扫描。这种策略在 AWS GuardDuty 或 Azure Defender for Containers 中同样适用。某金融科技客户在对比三家厂商后发现,通过精简不必要的日志存储时长,结合专项代金券,年度安全支出可降低约百分之三十。关键是要意识到,安全不是堆砌功能,而是匹配风险等级。
总结与建议
掌握天翼云容器安全卫士代金券使用指南只是第一步,真正的价值在于将其转化为企业的安全基线。在实际落地过程中,建议先利用抵扣额度进行小规模 POC(概念验证)测试,重点验证 Agent 对业务性能的影响以及误报率。无论选择哪个云平台,都应保持多云中立的视角,避免被单一厂商的计费陷阱锁定。建议结合自身业务的流量峰值与合规要求,在多套方案中进行实测验证后再决定长期扩容计划。