天翼云漏洞扫描多少钱合适一个?怎么选才不踩坑?
为什么企业总说"安全投入看不见效果"?
在数字化转型进程中,“天翼云漏洞扫描多少钱合适一个”这个看似简单的问题背后,其实隐藏着多个决策陷阱。据Gartner 2024年安全报告指出:67%的企业因未正确配置安全评估工具导致实际防护效果低于预期30%以上。这不仅涉及价格模型选择(按次/按量/包年),更关乎扫描深度(基础资产检测 vs. 深度渗透测试)、响应速度(小时级 vs. 实时监控)等关键维度。

国产化替代场景怎么选安全评估方案?
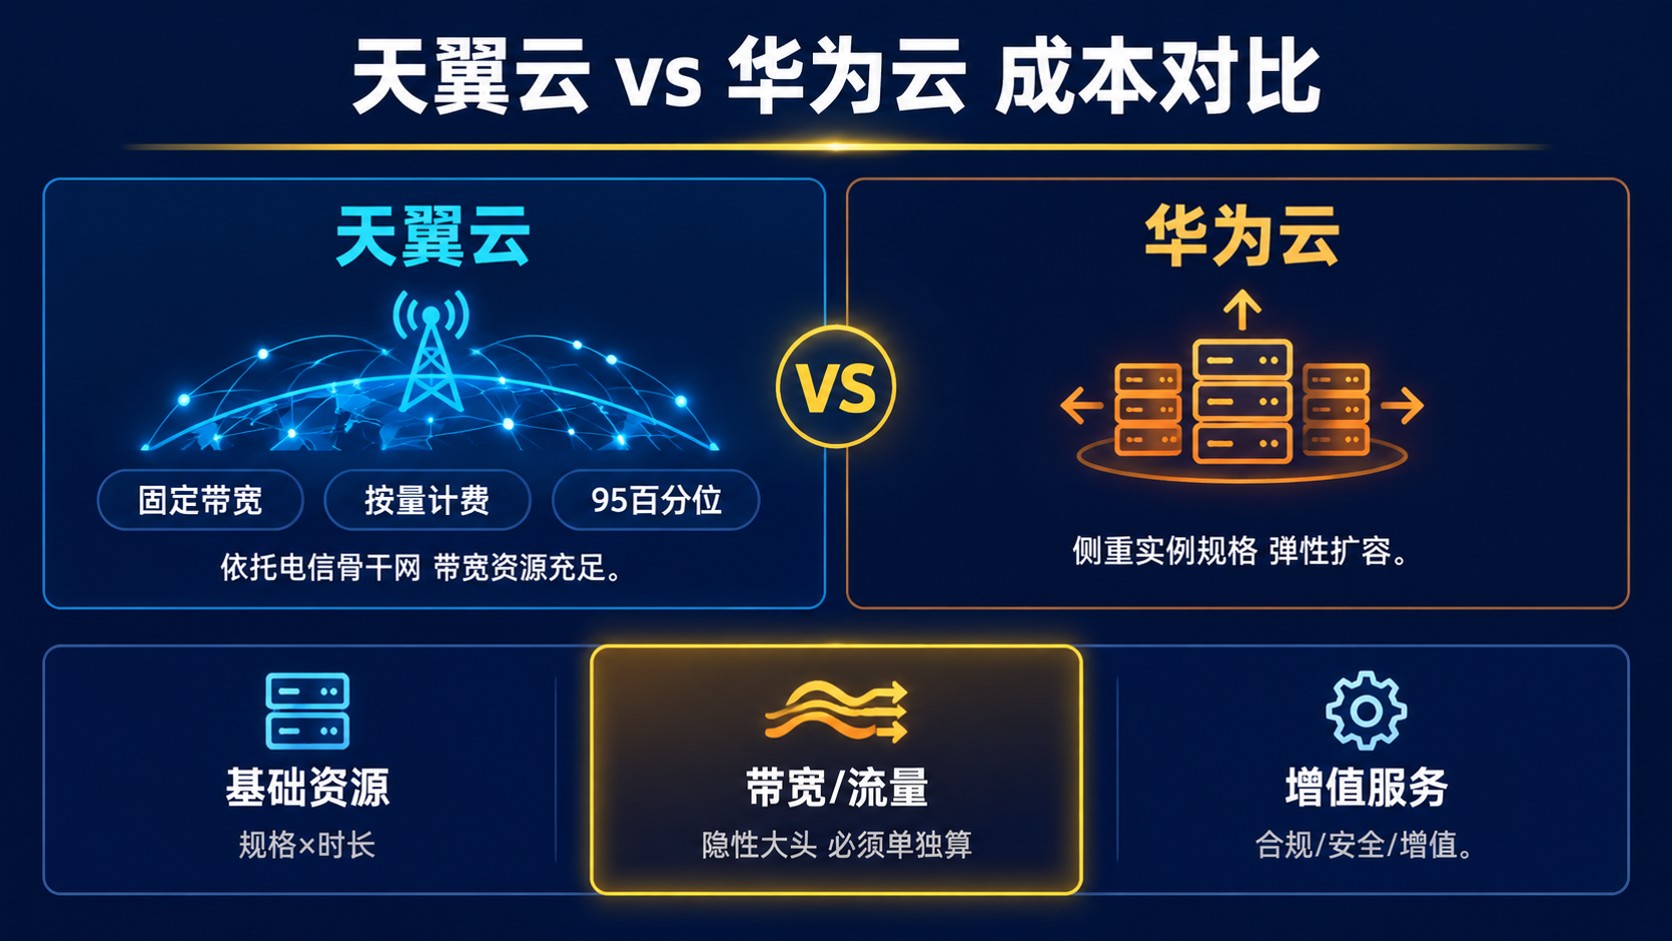
这是当前信创项目的焦点问题。天翼云依托工信部白名单认证提供国密算法支持,华为云Stack内置鲲鹏芯片级安全防护,阿里云Quick BI可对接政务外网标准——某省级政务平台在部署时发现:虽然天翼云基础检测单价比华为云低15%,但其高级渗透测试模块反而高出38%。这种差异本质上源于各厂商在国产化适配路径上的技术侧重点不同。
多云环境如何统一管理漏洞风险?
当业务同时部署在天翼云与AWS时,分散的安全审计会产生新的管理盲区。某跨境电商的实践显示:通过阿里云SAS(Security Assessment Service)与AWS Inspector的API对接,在保留各平台原生功能优势的同时,将跨云资产识别效率提升40%。关键在于建立统一资产标签体系(如业务线/合规区域),而非单纯追求低价套餐。
成本优化有哪些隐藏技巧?
价格只是考量维度之一。实测数据显示:采用混合计费模式(基础检测包年+突发任务按量)比纯按量付费平均节省27%成本——这在腾讯云TSF和京东智联时代均有成功案例验证。但需注意:某些厂商的"低价套餐"可能限制并发数或报告深度(如仅显示漏洞数量不提供修复建议),这类隐性成本往往被忽视。
下一步行动建议
如果你正在考虑"天翼云漏洞扫描多少钱合适一个"这个问题,请先明确三个核心要素:1. 合规边界:是否涉及跨境数据流动、行业特殊监管要求2. 风险容忍度:日常运维可接受多高的误报率?突发攻击响应窗口有多大?3. 技术兼容性:现有CI/CD流水线能否无缝集成新工具链?
建议在3家主流厂商(含天翼云)同时申请试用账户进行对比测试——重点观察报告生成速度、修复建议可行性、API调用稳定性等硬指标。记住:合适的不是最便宜的方案,而是最匹配你的业务风险曲线的那个选项。