天翼云渗透测试返利怎么拿?企业真实避坑指南
为什么做了天翼云渗透测试,返利迟迟没到账?
“天翼云渗透测试返利”这个词最近频繁出现在中小企业安全负责人的搜索记录中。但很多人做完测试后发现,不仅返利流程复杂,还可能因为不符合条件被驳回。其实,这个问题的核心在于:渗透测试的合规性、深度与报告质量是否达标。
天翼云官方文档指出,只有通过其认证的安全服务商提交的渗透测试报告,才可申请返利。而华为云、阿里云也有类似政策,只是名称不同(如“安全加固补贴”“漏洞修复激励”)。因此,“天翼云渗透测试返利怎么申请”这个问题,本质是企业在多云环境中如何通过标准化安全服务提升合规性与成本效率。
怎样才算满足天翼云渗透测试的返利标准?
这是很多企业最关心的长尾关键词之一:“天翼云渗透测试返利要求”。根据公开文档与多个匿名客户反馈,核心要求包括:
- 第三方认证服务商:必须由天翼云合作的安全机构执行,如奇安信、启明星辰等。
- 报告深度达标:需包含漏洞分类(高危/中危/低危)、修复建议、复测结果。
- 系统上线时间限制:部分政策规定系统需在1年内完成首次渗透测试。
- 行业适配性:金融、医疗等高监管行业额外加分。
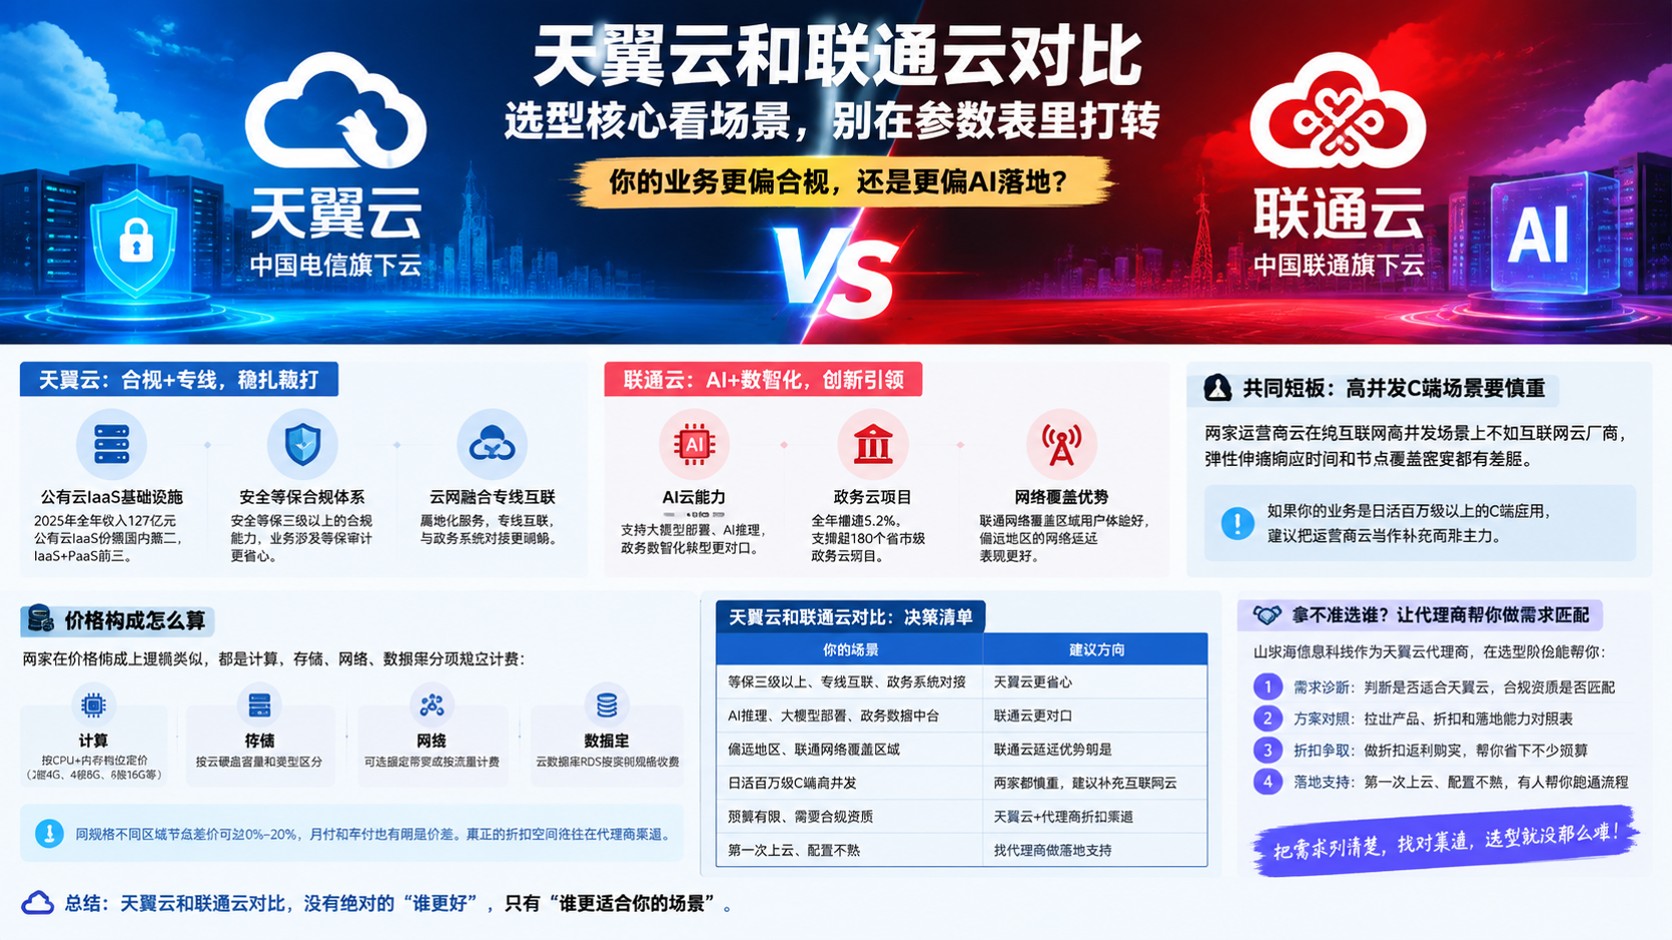
对比来看,AWS的Free Tier Pentest虽无直接返利,但提供工具包与模板指导;阿里云则通过“免费检测+付费修复”模式间接降低成本。所以,“能不能省钱”这个问题的答案是肯定的——只要操作流程合规。
除了天翼云,其他厂商也提供类似激励吗?
“有没有其他云平台也支持渗透测试返利?”这是另一个高频搜索词。事实是:
- 阿里云提供“安全中心免费检测+漏洞修复优惠券”,虽然不叫“返利”,但实质类似。
- 华为云针对政企用户推出“安全评估专项补贴”,部分项目最高可减免30%费用。
- 腾讯云对参与其“安全众测计划”的企业提供奖金池奖励机制。
关键在于——这些政策并非所有企业都能享受。例如,“是否支持国产芯片”“是否涉及数据跨境传输”等因素会直接影响审批结果。某制造企业曾因系统涉及境外服务器而被多个平台拒绝补贴申请。
渗透测试完成后多久能拿到返利?
这是另一个常见问题:“天翼云渗透测试返利周期”。根据公开流程及客户案例反馈:
- 提交完整报告后5个工作日内进入审核;
- 审核周期7–15个工作日;
- 通过后3–7个工作日内返还至账户余额或对公账户(视合作方式而定)。
相比之下,AWS的Bug Bounty奖励到账更快(通常1–3个工作日),但仅限于白帽子社区提交;阿里云则会在每月统一结算一次。
怎样避免因操作不当影响返利资格?
最后一个问题:“天翼云渗透测试返利被拒怎么办?”
常见原因包括:
- 报告未按模板撰写;
- 漏洞未完成修复或复测;
- 使用非授权工具进行扫描(如Nessus未授权版本);
- 测试期间触发了异常流量告警(如误触发DDoS防护机制)。
建议企业在开始前联系客服确认最新政策,并与合作的安全服务商明确交付物标准。某零售企业曾因使用自建工具进行黑盒扫描导致整个项目失败,最终花费更高成本重新启动。
行动建议
如果你也在关注“天翼云渗透测试返利”,那么下一步该怎么做?建议你:
- 明确业务所在行业的合规标准;
- 选择至少两家主流平台(如阿里云+华为云+AWS)进行横向对比;
- 找到至少3家合作认证的安全服务商做初步评估;
- 在正式提交前确保所有流程符合官方文档要求。
记住:真正的价值不在“多少钱能拿回来”,而是你的系统是否真正变得更安全。