天翼云容器安全卫士购买失败:多云环境下的排查与选型策略
天翼云容器安全卫士购买失败是许多企业在推进云原生安全建设时遇到的典型技术阻碍。这通常不是单一的产品缺陷,而是涉及资源配额、网络策略或账户权限的复杂配置问题。在混合云架构日益普及的今天,无论是使用阿里云的云安全中心、华为云的容器安全服务,还是天翼云的对应产品,企业IT团队都需要一套标准化的故障排除逻辑。本文将深入解析导致购买或服务开通受阻的核心原因,并对比主流云平台的安全能力差异,帮助决策者建立更稳健的多云安全体系。
资源配额与实例规格匹配陷阱
很多情况下,所谓的服务购买失败,实质上是底层资源未就绪。容器安全服务需要依赖特定的网络插件和日志采集组件,如果所在的虚拟私有云 VPC(Virtual Private Cluster,各厂商通用的隔离网络概念)未正确关联,或者ECS(云服务器,AWS称为EC2,腾讯云称为CVM)实例未安装必要的Agent代理,服务便无法成功挂载。据阿里云官方文档描述,安全中心主机版要求实例必须开放特定端口以便接收心跳包;同理,华为云也强调需确保容器集群节点与安全网关之间的连通性。若在天翼云环境中遇到报错,建议首先检查是否已为相关集群分配了足够的API调用配额,以及底层计算实例是否支持最新的安全组规则。部分用户反馈,未及时更新镜像版本也会导致兼容性问题,进而引发“购买”流程中断。

账户权限与多账号管理冲突
在企业级场景中,权限隔离是安全基石,但也常成为服务开通的绊脚石。天翼云容器安全卫士购买失败,往往源于子账号缺乏“安全服务”模块的管理权限,或者RAM(访问控制角色,Azure中类似Concept为RBAC)策略未包含对计费资源的读取权。参考腾讯云的最佳实践,建议采用最小权限原则,但必须确保执行购买的账号拥有“BillingFullAccess”或同等级别的计费授权。此外,如果企业使用了统一的身份提供商 IDP(Identity Provider),SSO单点登录时的会话超时也可能被误判为交易失败。某金融客户曾在华为云迁移中发现,因主账号欠费冻结导致子账号无法新购增值服务。因此,在重试前,务必核实主账户的资金状态及信用额度,同时确认操作账号具备全链路的操作审计日志查看权限,以便追溯具体的拒绝代码。
网络策略与跨可用区限制
容器安全依赖于实时流量分析,这对网络拓扑提出了严格要求。如果容器集群分布在不同可用区 AZ(Availability Zone,指数据中心内的独立物理区域),而安全服务实例仅部署在单一区域,可能会因跨区延迟或路由不可达导致初始化失败。AWS 的 GuardDuty 服务明确指出,需在每个活跃区域单独启用保护才能覆盖全面;阿里云亦建议将安全中心控制台与集群处于同一地域 Region。对于天翼云用户而言,若集群位于边缘节点,需确认该节点是否纳入了中央安全管理平台的监控范围。实测数据显示,当VPC内存在复杂的NAT网关转发规则时,安全探针的回包可能被拦截。解决此类问题的通用解法是简化测试环境的网络路径,先在内网直连模式下验证服务连通性,再逐步叠加防火墙策略。
多云安全能力的中立对比与选型建议
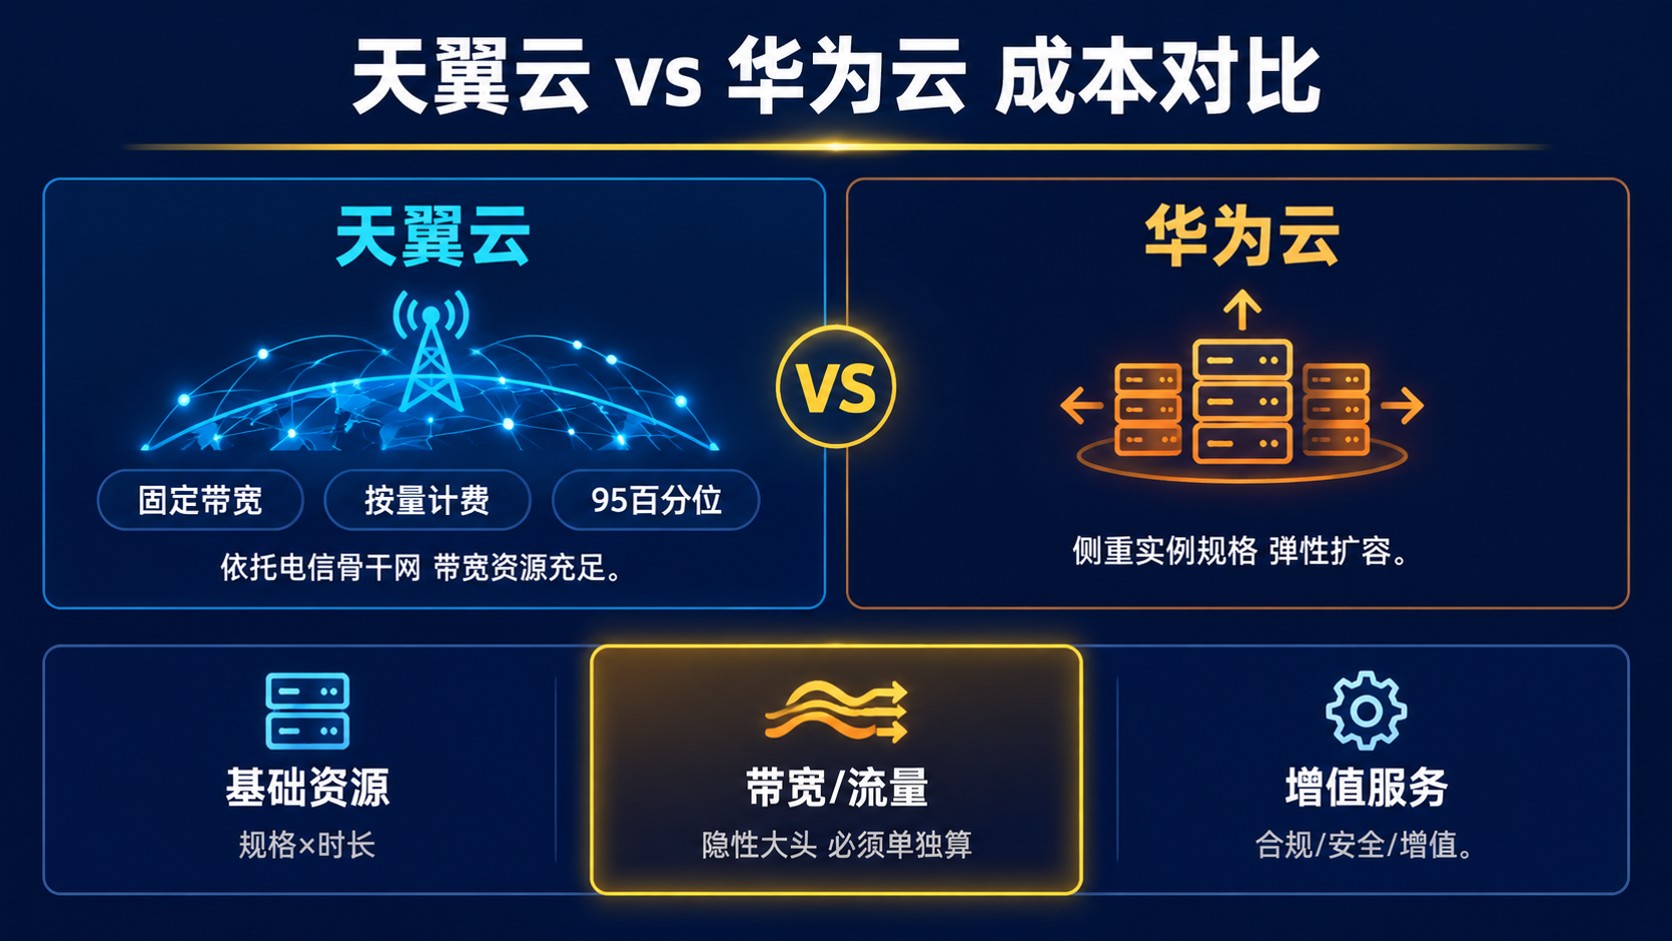
面对单一平台的技术壁垒,多云备份已成为行业共识。阿里云云安全中心提供强大的威胁检测引擎,适合大规模互联网业务;华为云容器安全服务在政企合规方面表现优异,符合等保2.0要求;天翼云则依托其国资背景,在数据主权和信创适配上具有独特优势。然而,没有任何一家厂商能完美覆盖所有场景。据Gartner报告指出,成熟的企业应建立统一的安全运营中心 SOC(Security Operations Center),通过标准化接口集成多家云厂商的安全数据。若天翼云容器安全卫士暂时无法购买,可考虑临时启用开源方案如 Falco 进行基础监控,或评估其他云厂商的托管式安全服务作为过渡。关键在于明确自身业务的合规红线与技术栈兼容性,而非盲目追求功能堆砌。
总结与行动指南
处理天翼云容器安全卫士购买失败的问题,核心在于从“资源、权限、网络”三个维度进行系统性排查。不要急于重复提交订单,应先查阅控制台的健康检查报告,确认底层基础设施状态正常。同时,建议企业建立多云安全评估矩阵,定期对比阿里云、华为云、腾讯云及天翼云的最新功能迭代,避免形成供应商锁定 Vendor Lock-in。记住,安全服务的价值不在于购买瞬间,而在于持续的运营与响应。若问题依旧存在,整理详细的错误日志 Error Log 并提交工单,通常能获得更精准的技术支持。最终,选择最贴合业务架构且运维成本可控的方案,才是数字化转型的正道。