天翼云vpc终端节点政策是什么:多云架构下的安全与成本平衡术
天翼云vpc终端节点政策是什么?这是许多企业在构建混合云或私有云时最关心的技术细节。简单来说,它决定了哪些流量可以进入你的虚拟私有云(VPC),以及通过什么路径访问云市场服务。很多CTO发现,直接开放公网访问数据库或内部API不仅风险高,而且带宽费用难以控制。主流云平台如阿里云、华为云和AWS都提供了类似的“终端节点”或“网关端点”功能,旨在通过内网打通服务,既提升安全性又降低数据传输成本。理解这一机制,是优化云架构的第一步。
核心机制解析:从公网暴露到内网直连
传统上,企业访问对象存储或数据库往往需要穿透公网,这不仅延迟高,还面临中间人攻击风险。天翼云的VPC终端节点允许用户在VPC内部创建入口,直接连接云服务,无需经过互联网。这种设计在技术上被称为“私网连接”。以阿里云为例,其PrivateLink服务同样实现了VPC与专有网络间的内网互通;华为云的VPC终端节点也支持将SFS Turbo等存储服务映射到子网中。据各厂商官方文档,使用内网终端节点通常可节省约30%至50%的数据传输费用,具体取决于流量规模。你可能会担心配置复杂,其实现代控制台大多提供可视化向导,只需选择目标服务和子网即可。关键在于确认你的业务IP段是否与终端节点所在子网兼容,否则会出现路由不通的问题。
安全策略对比:细粒度控制的实现差异
仅仅连通是不够的,企业更关心谁能访问这些服务。天翼云vpc终端节点政策支持基于安全组和网络ACL的访问控制。例如,你可以设置仅允许特定ECS实例的IP地址访问终端节点挂载的服务。在这方面,不同厂商的实现略有差异。AWS的VPC Endpoints支持通过Endpoint Policy定义JSON格式的访问规则,灵活性极高但配置门槛稍高。腾讯云的内网终端节点则更侧重于与安全组联动,操作相对直观。华为云提供了类似的安全组绑定能力,并支持与统一身份认证集成。某金融客户在迁移过程中发现,虽然天翼云的控制台界面简洁,但在处理跨账号访问时,需额外注意资源目录权限的授予。建议企业在实施前,先在测试环境中验证最小权限原则,避免过度开放导致的安全漏洞。记住,安全不是单一产品的事,而是整个网络拓扑的设计结果。
成本优化视角:隐藏费用的规避之道
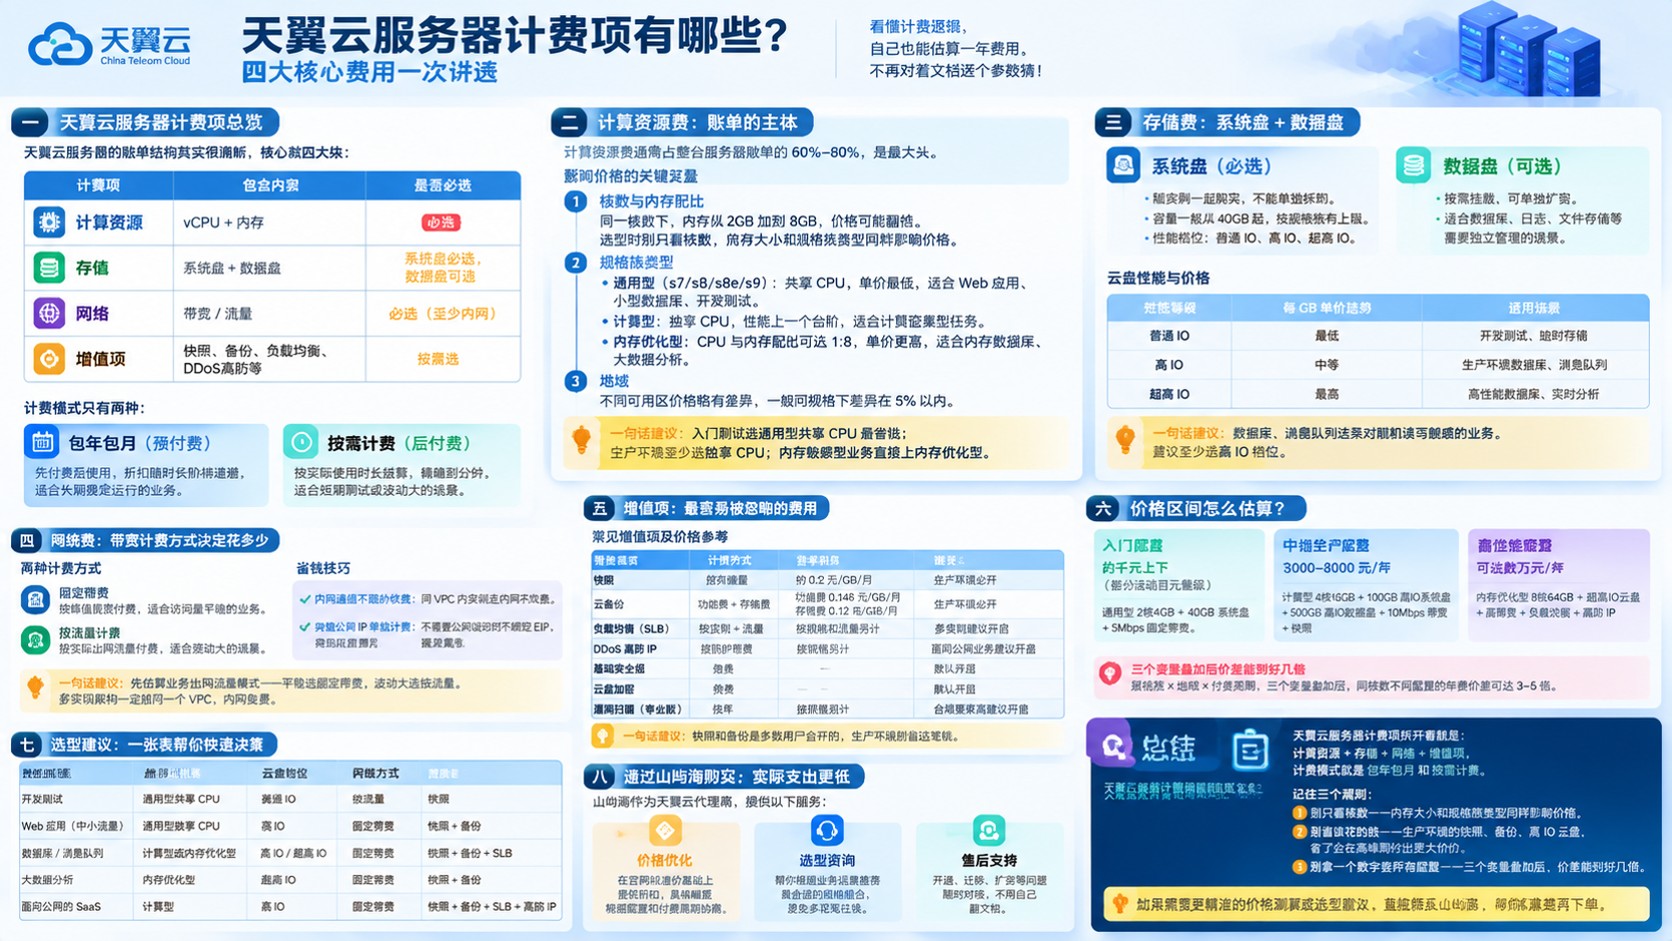
除了显性的计算资源费用,数据传输费往往是账单中的“隐形杀手”。当应用频繁调用云市场中的第三方SaaS服务或内部微服务时,若走公网,费用会随数据量线性增长。启用VPC终端节点后,流量在云骨干网内流转,多数厂商对此部分流量免收出口费。根据公开的技术白皮书,阿里云和天翼云均明确标注了内网流量的免费额度或零费率策略。然而,需注意某些高级功能如加密传输或跨区域同步可能产生额外开销。例如,AWS的Interface Endpoint按小时和数据吞吐量收费,而Gateway Endpoint通常免费但有限制。企业在选型时应仔细核算长期流量模型。如果业务涉及大量大文件同步,内网终端节点的性价比优势尤为明显。反之,对于低频小数据包交互,公网配合CDN加速或许更具经济性。不要盲目追求全内网化,应结合业务实际负载特征进行模拟测算。
迁移与兼容性:多云环境下的平滑过渡
随着企业采用多云战略,如何确保终端节点策略在不同平台间的一致性成为挑战。天翼云的VPC设计与标准OpenStack架构有较高相似度,这使得从传统私有云迁移较为顺畅。相比之下,AWS和Azure的专有协议较多,迁移时需调整SDK调用方式。例如,Azure的Private Link要求服务端先注册DNS别名,客户端再建立连接,流程比天翼云更为繁琐。华为云则强调与现有IT系统的融合,支持通过专线对接终端节点。某制造企业曾在同时使用天翼云和华为云的场景下,通过统一的配置管理工具(如Terraform)来编排终端节点资源,有效降低了运维复杂度。建议在架构设计初期就引入基础设施即代码(IaC)理念,将终端节点的定义纳入版本控制。这样无论底层云厂商如何变化,核心连接逻辑保持不变。此外,定期审查终端节点的活跃状态,及时清理闲置资源,也是保持架构整洁的重要习惯。
决策建议:结合自身场景验证最佳实践
综上所述,天翼云vpc终端节点政策并非孤立的功能,而是整体网络安全与成本战略的一部分。它解决了内网互通、访问控制和费用优化三大痛点。虽然各主流云厂商在术语和界面上存在差异,但其背后的技术原理高度一致。企业在落地时,应避免被单一厂商的宣传话术引导,而应回归业务本质。首先评估当前的数据流向和安全基线,确定哪些服务必须内网隔离。其次,利用沙箱环境进行小规模试点,对比不同厂商的延迟表现和计费细节。最后,建立持续监控机制,关注异常流量和未授权访问尝试。技术选型没有绝对的“最好”,只有最适合当下业务阶段的方案。保持对多云技术的敏感度,灵活调整架构,才能在数字化浪潮中稳健前行。