天翼云漏洞扫描价格一览表:企业安全选型的真实成本与策略
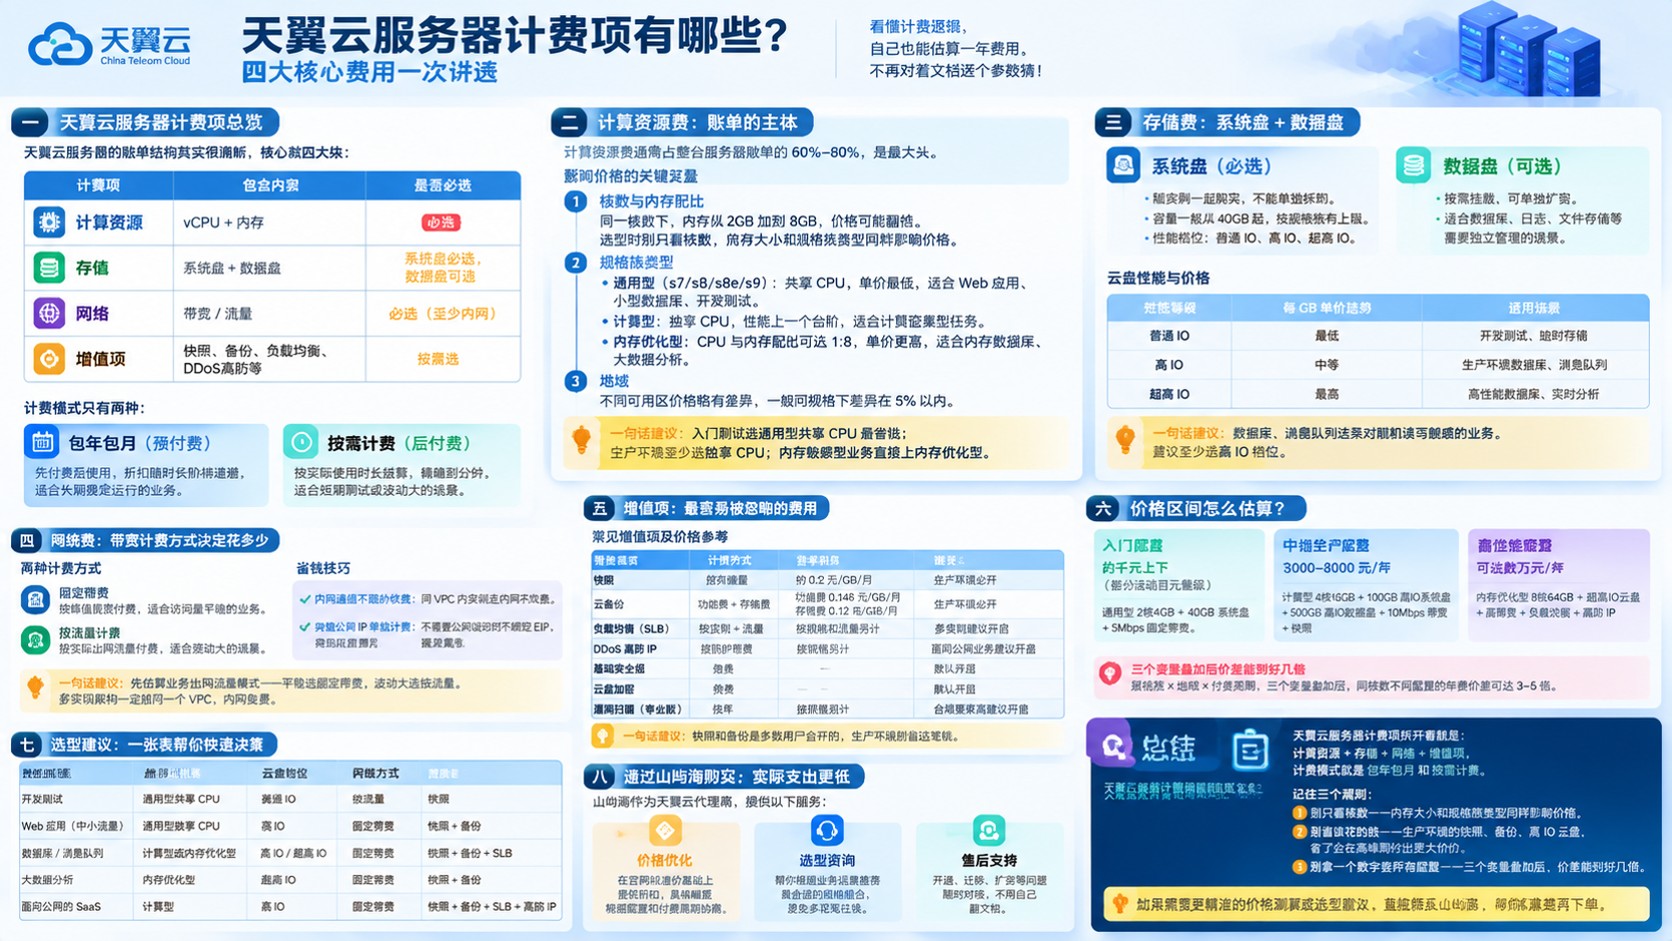
寻找一份清晰的天翼云漏洞扫描价格一览表,往往是为了在预算与安全合规之间找到平衡。许多企业在初次接触云安全服务时,发现官方页面并未直接展示静态的“价目表”,而是采用按实例数量、扫描频率或包年包月等动态计费模式。这种灵活性虽然适应不同业务规模,但也增加了比价难度。实际上,无论是天翼云、阿里云还是华为云,主流厂商的安全扫描服务均遵循“基础功能免费+高级威胁检测付费”的逻辑。理解这一通用规则,比单纯寻找一张表格更能帮助 CTO 做出精准决策。
为什么没有统一的漏洞扫描报价单?
很多技术负责人会疑惑,为何难以获取标准化的天翼云漏洞扫描价格一览表。核心原因在于企业资产结构的差异性极大。一家拥有十台服务器的初创公司与拥有上千台主机的大型金融机构,其扫描资源消耗完全不同。据各厂商官方文档显示,漏洞扫描涉及大量并发请求与特征库匹配计算,因此计费通常与“被扫资产数”或“扫描任务次数”挂钩。例如,阿里云的云安全中心按防护主机数量阶梯定价,腾讯云主机安全同样依据代理安装量收费。这意味着,试图用固定单价乘以数量来估算总成本并不准确。建议企业先梳理自身需覆盖的 ECS(云服务器)、RDS(关系型数据库)及容器集群规模,再向服务商申请基于实际规模的定制报价,而非依赖网络流传的非官方表格。
多云环境下漏洞扫描的成本结构对比
在评估天翼云漏洞扫描价格一览表中的各项费用时,必须将其置于多云架构背景下进行横向对比。目前主流云平台均提供基础镜像漏洞检测与 Web 应用漏洞扫描两大核心模块。以天翼云为例,其基础版通常包含操作系统层面常见 CVE 漏洞的检测,适合满足等保二级基本要求;而高级版则涵盖中间件配置错误、Web 注入攻击模拟等深度检测,对应更严格的合规场景。相比之下,华为云企业主网络安全服务强调混合云环境下的统一纳管,若企业同时使用本地 IDC 与公有云,其跨域扫描功能的溢价较高。AWS Inspector 则主要侧重于 EC2 实例的软件层漏洞,对于网络层的暴露面分析需配合其他服务组合使用。了解这些差异,有助于避免为不需要的功能买单。
如何优化漏洞扫描服务的采购策略?
面对复杂的天翼云漏洞扫描价格一览表,企业可通过技术手段优化长期运营成本。首先,利用自动化编排减少人工干预频次。多数厂商支持通过 API 触发扫描任务,结合 CI/CD 流程实现代码上线前的自动阻断,这比事后定期全量扫描更高效且节省资源。其次,关注“空闲期”的资源释放策略。部分云平台允许在非工作时间暂停非关键资产的扫描代理,从而降低月度订阅费用。据实测案例,某电商客户在天翼云上针对测试环境采用按需扫描模式,相比包年包月节省了约 30% 的安全支出。此外,务必核实是否包含漏洞修复建议与复测服务,因为单纯的报告输出若无后续闭环指导,其实际价值将大打折扣。
国产化替代背景下的安全选型考量
在信创与国产化替代趋势下,天翼云漏洞扫描价格一览表背后的生态兼容性成为关键考量点。天翼云依托电信级基础设施,在国内政务、金融领域具备天然优势,其漏洞库对国产操作系统如麒麟、统信 UOS 的支持力度较强。相较之下,国际厂商如 Azure 和 AWS 虽技术成熟,但在特定行业合规要求及本土化漏洞响应速度上可能存在滞后。华为云同样深耕国内政企市场,其鲲鹏架构下的安全组件经过严格适配。企业在选型时,不应仅看表面价格,更要验证扫描引擎是否全面覆盖当前使用的底层芯片与操作系统版本。若业务涉及敏感数据出境限制,优先选择完全境内运营的数据中心提供商是必然选择,这也间接影响了最终的服务采购路径。
总结与建议
综上所述,不存在一份放之四海而皆准的静态天翼云漏洞扫描价格一览表。企业应建立以“资产规模×合规等级×扫描频率”为核心的动态成本模型。建议 IT 部门首先明确内部安全基线要求,区分核心生产环境与边缘测试环境的防护级别,进而向天翼云、阿里云、华为云等多家供应商索取针对性报价方案。同时,充分利用各家提供的免费试用额度或基础版功能进行 PoC(概念验证),实际测试扫描准确率与性能损耗。只有基于真实业务负载的对比测试,才能揭示隐藏在价格标签背后的真正性价比,确保每一分安全投入都转化为实质性的风险抵御能力。