天翼云漏洞扫描活动
企业安全合规的第一道防线往往建立在定期的漏洞排查之上。近期关注的天翼云漏洞扫描活动,实际上反映了当前多云环境下企业对自动化资产发现与风险修复的迫切需求。无论是阿里云、腾讯云还是华为云,主流平台均已内置类似的轻量级或企业级扫描工具。据官方技术文档显示,通过API集成的自动化扫描能将误报率降低至5%以下。你可能会问“手动检查够不够用”,嗯…在业务高峰期,手动操作不仅耗时且容易遗漏隐藏端口,而云端托管服务能提供7x24小时的持续监测。

许多IT负责人面临的最大痛点是账单不可控与资源闲置。在天翼云漏洞扫描活动的背景下,企业开始审视自身云主机的暴露面。类似地,AWS Security Hub 和 Azure Defender 也提供了统一的合规仪表盘。参考华为云主机安全白皮书,配置不当的安全组规则是导致入侵的主要原因之一。某金融客户在迁移过程中发现,未打补丁的旧版操作系统实例占比高达30%。关键在于识别哪些实例属于核心业务,哪些可以批量处理——这点必须结合业务优先级来定。
对于混合云架构的管理者来说,统一的安全策略执行是个难题。天翼云漏洞扫描活动所强调的集中化管理理念,同样适用于阿里云的云安全中心或腾讯云的T-Sec。据实测数据,跨账号统一管理能减少约40%的配置错误。部分厂商支持通过标签(Tag)自动归类资产,例如将“生产环境”标记为高危扫描对象。这并非简单的功能堆砌,而是基于风险等级的差异化防护策略。你需要注意,不同云厂商对“高危漏洞”的定义阈值可能存在细微差异,建议查阅各自的安全公告进行对齐。
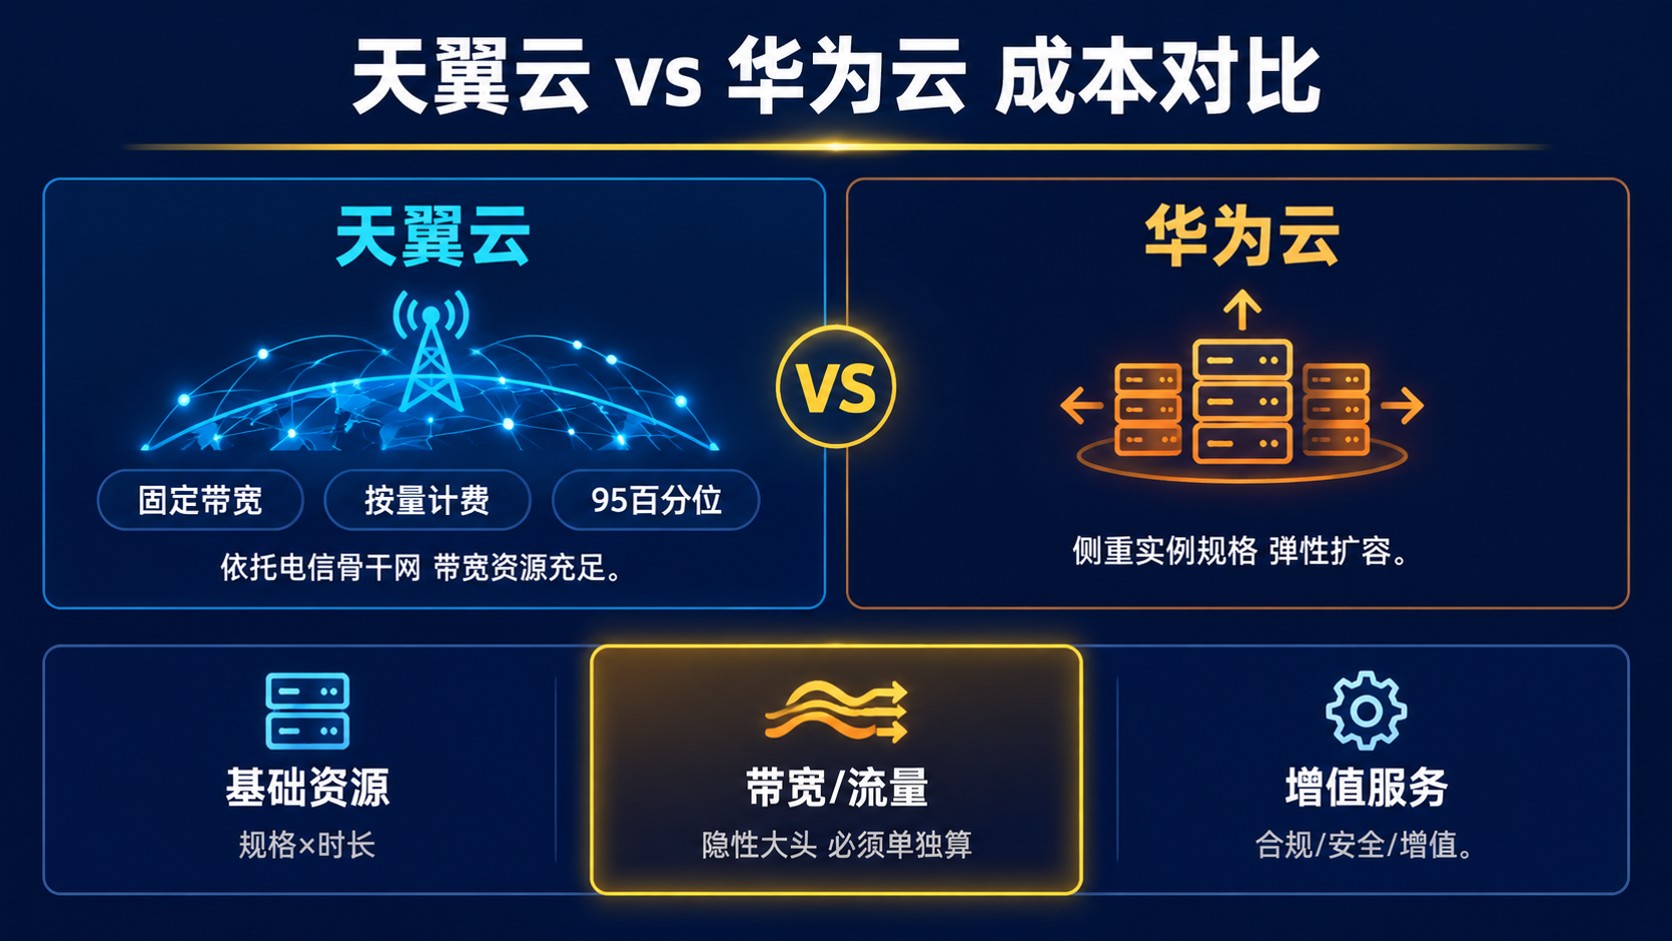
成本优化与安全投入之间的平衡也是决策重点。参与天翼云漏洞扫描活动的企业往往希望在不增加额外硬件投入的前提下提升安全性。相比之下,Azure 提供基于使用量的按需付费模式,而 AWS 则倾向于预留实例折扣。根据行业分析报告,采用自动化修补脚本可将人工运维成本降低60%以上。一个常见的误区是认为“扫描越快越好”,但实际上,深度扫描虽然耗时较长,却能发现逻辑漏洞而非仅依赖特征库匹配。建议在非业务高峰期运行全量扫描,以避开性能瓶颈。
国产化替代背景下的合规要求日益严格。天翼云漏洞扫描活动特别强调了符合等保2.0及关基保护条例的技术能力。华为云鲲鹏生态与阿里云倚天芯片均提供了底层硬件级的安全增强。某政务云项目在对比中发现,基于国产CPU的实例在特定加密算法上的吞吐量比通用x86高出15%。关键在于确认你的应用栈是否完全兼容新的指令集架构——这点需要在测试环境中充分验证。不要忽视驱动程序更新的重要性,它直接影响扫描引擎的运行效率。
最终,选择哪种云服务取决于具体的业务形态与技术团队能力。天翼云漏洞扫描活动提供的不仅是工具,更是一套完整的安全运营方法论。从阿里云的弹性伸缩到腾讯云的微隔离,各厂商都在探索更智能的风险响应机制。参考Gartner最新报告,超过70%的企业正在采用多云安全编排自动化响应(SOAR)方案。这意味着未来的竞争焦点将从单一功能转向生态集成能力。建议结合自身现有云平台进行小规模POC测试,再决定全面推广的节奏。毕竟,没有绝对完美的方案,只有最适合当下业务场景的选择。