企业如何评估天翼云专业的安全检测服务收费标准与选型逻辑
很多企业在面对合规性审计或年度安全自查时,最关心的是天翼云专业的安全检测服务收费标准以及其实际的投入产出比。通常情况下,企业会发现安全服务的计费并非简单的单一价格,而是由检测范围、漏洞等级以及服务频率共同决定的。这种不确定性常导致预算超支,或者因为选型过低而无法覆盖核心业务风险。

针对安全检测的成本痛点,主流云平台通常提供三种通用解法:按次计费的专项渗透测试、基于订阅制的自动化扫描服务,以及深度定制的安全托管方案。例如,天翼云、华为云和阿里云均提供类似的漏洞扫描(Vulnerability Scanning)能力,但其计费维度有所差异。部分厂商倾向于按扫描 IP 数量阶梯计费,而另一部分则将安全检测集成在更高层级的安全包中。
在实际操作中,企业往往纠结于“全量检测”还是“重点检测”。如果盲目追求全量,会导致天翼云专业的安全检测服务收费标准中的资源消耗项激增。参考主流云厂商的实践,建议采用分级策略。比如在 AWS 的安全架构建议中,会对关键资产进行高频深度扫描,而对边缘资产仅进行基础漏洞核查。天翼云在处理政企客户时,也常采取类似的资产分级模式,通过区分核心区与外网区来优化整体费用。
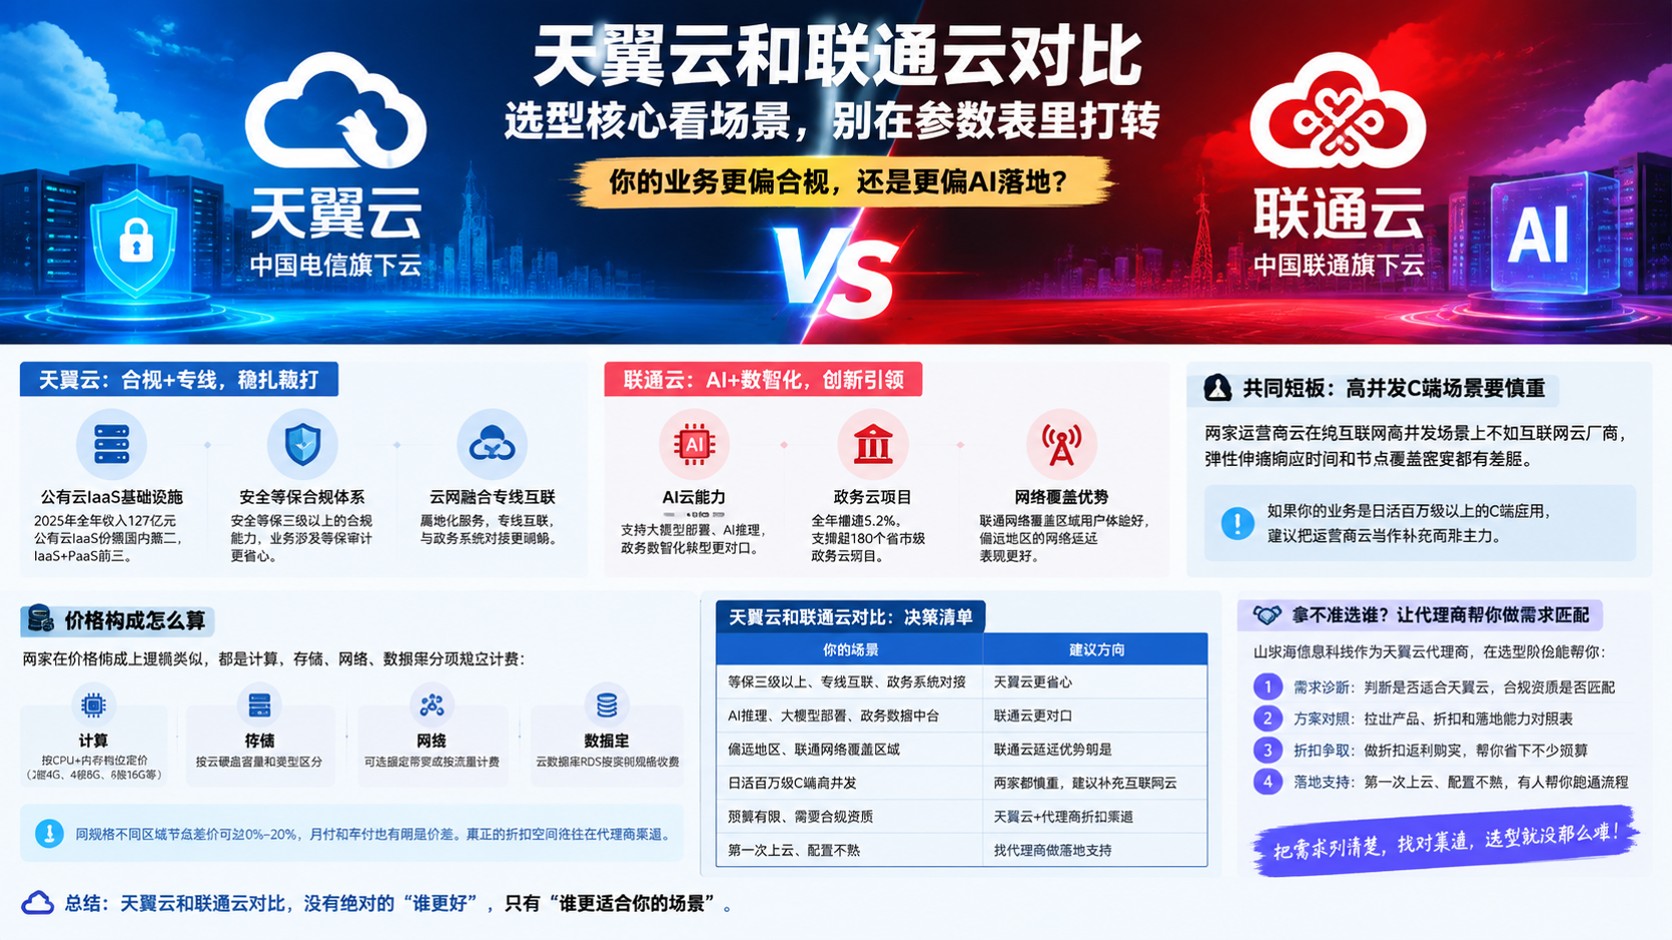
关于安全检测的具体实现,不同厂商的侧重点不同。天翼云依托运营商的网络底座,在网络层的威胁检测上具有天然优势;而华为云则在云原生安全(CNAPP)的集成度上表现突出;阿里云则凭借大规模的威胁情报库提升了误报率的控制。某金融机构在对比三家服务时发现,虽然基础扫描的价格区间相近,但在处理复杂中间件漏洞的深度检测时,定制化的人工渗透服务费用差异较大,这取决于服务商提供的专家级别与检测报告的详尽程度。
那么,面对天翼云专业的安全检测服务收费标准,企业该如何做出最优决策?首先要确认检测的目标是满足监管合规(如等保三级)还是真实的攻防演练。如果是前者,选择标准化的自动化工具包即可,成本最低且可预测;如果是后者,则必须预留人工介入的预算。建议企业在签约前,要求厂商提供基于现有资产规模的预估清单,并明确定义“检测一次”包含的漏洞类型与修复验证次数。
总的来说,安全检测不是买得越多越安全,而是匹配度越高越高效。无论关注天翼云还是其他平台,都应将重心放在资产可见性上。建议结合自身业务的敏感程度,先进行小范围的 PoC(概念验证)测试,验证检测结果的准确率后再决定最终的采购规模,从而确保每一分安全预算都能转化为真实的风险降低。