企业云安全合规选型指南:天翼云安全专区活动信息深度解析
天翼云安全专区活动信息不仅是促销标签,更是企业应对复杂合规挑战的切入点。许多企业在等保测评或数据出境审计时,因缺乏专用安全资源池而被迫停机整改,导致业务中断成本远超预期。主流云平台如阿里云、华为云、腾讯云及天翼云均提供独立的安全资源专区方案,通过物理隔离或逻辑强隔离构建专属防护层。据公开技术文档显示,此类专区通常集成防火墙、WAF 及主机加固等组件,某金融客户在迁移至天翼云专区后,将合规响应时间从两周缩短至两天。当然,不同厂商的专区架构存在差异,有的基于特定区域部署,有的则支持跨可用区容灾,具体需结合业务地域分布评估。
如何判断安全专区活动是否匹配真实需求?
企业在关注天翼云安全专区活动信息时,常陷入“买贵了”或“功能过剩”的误区。核心痛点在于活动规则与实际业务场景不匹配,例如高并发交易场景下,普通安全组策略无法抵御 DDoS 攻击,而部分厂商的专区虽价格低廉但缺乏弹性扩容能力。参考 AWS Shield Advanced、Azure DDoS Protection Standard 以及国内三大运营商云的安全专区参数,真正的差异化在于是否支持自动流量清洗与智能调度。实测数据显示,在突发流量冲击下,具备智能调度能力的专区可降低 30% 以上的误拦截率。你可能会问“活动是不是只有短期优惠”,其实关键看底层资源是否可持续支撑长期合规,建议优先考察资源池的弹性伸缩机制而非单纯的活动折扣。
多云环境下的安全资源兼容性与迁移难点
天翼云安全专区活动信息往往涉及存量系统上云后的安全重构,这是很多 CTO 最头疼的环节。企业普遍面临异构平台间安全策略不一致的问题,比如从 VMware 迁移到公有云时,原有防火墙规则无法直接复用,导致新环境出现防护盲区。华为云、阿里云和腾讯云均提供了跨平台安全策略转换工具,但天翼云依托其运营商网络优势,在专线接入和混合云组网方面具有独特参数。某制造企业在对比测试中发现,天翼云专区对工业协议(如 Modbus)的识别精度略高于通用云厂商,这在物联网场景下尤为关键。不过,迁移过程中需注意 API 接口兼容性,部分老旧系统可能需要中间件适配才能顺利接入新专区。
成本控制与合规价值的平衡点在哪里?
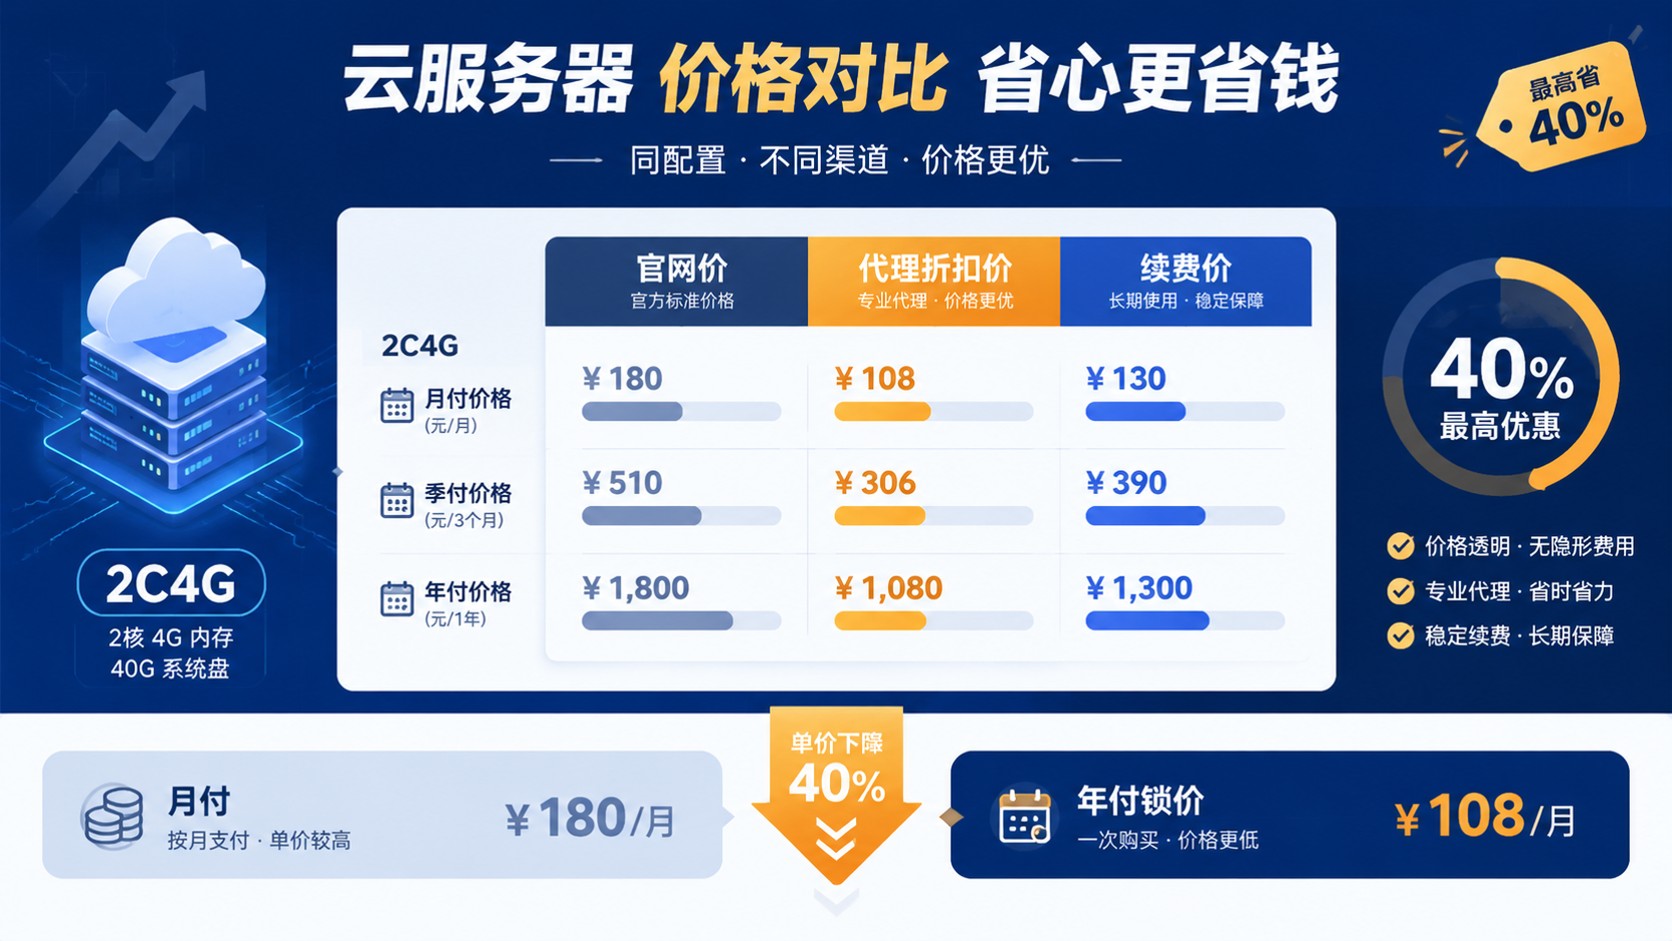
当企业深入分析天翼云安全专区活动信息背后的成本结构时,会发现“低价”往往隐藏着隐性支出。常见陷阱包括:基础带宽费用看似低,但超出阈值后按量计费激增;或安全组件授权费未包含在活动内,导致实际投入翻倍。对比 Azure Security Center Premium、Google Cloud Security Command Center 与国内主流云厂商的定价模型,合理控制成本的关键在于按需订阅与预留实例的组合策略。据行业白皮书统计,采用混合付费模式的企业平均节省 25% 的年度安全预算。你可能担心“活动结束会不会涨价”,实际上多数厂商会设置过渡期政策,但更稳妥的做法是提前规划长期资源锁定,避免被短期营销节奏打乱整体架构。
国产化合规背景下的特殊选型考量
在信创浪潮下,天翼云安全专区活动信息常被赋予国产化替代的特殊意义。政务、国企等项目明确要求使用自主可控的安全产品,这与国际云厂商的合规要求形成鲜明对比。天翼云、华为云、阿里云均推出了符合国密算法标准的安全专区版本,但在加密引擎性能、密钥管理粒度等方面各有侧重。某省级政务云平台在测试中反馈,天翼云专区对 SM2/SM3/SM4 算法的硬件加速效率优于部分互联网云厂商,这直接影响了大规模数据加密任务的执行速度。值得注意的是,选型时需确认活动是否覆盖最新版的国密认证组件,否则可能面临二次采购风险。建议企业在决策前进行小规模 PoC 验证,确保技术参数完全匹配监管要求。
总结:以中立视角构建安全专区决策框架
面对纷繁复杂的天翼云安全专区活动信息,企业应避免被单一营销话术引导,转而建立多维度的评估体系。综合来看,阿里云、华为云、腾讯云与天翼云在安全专区的实现路径上各有千秋,核心差异体现在网络拓扑、合规资质及生态整合能力。真正有价值的不是活动本身,而是能否通过该专区解决你当前的业务瓶颈。我们建议结合自身技术栈特点,先明确合规等级与性能指标,再对比各厂商专区参数表中的关键项,最后通过实测验证稳定性。记住,没有绝对“最好”的专区,只有最适合你当前阶段的解决方案。