天翼云漏洞扫描服务多少钱一年一次?
企业每年花几千块买漏洞扫描服务,真的值吗?

“天翼云漏洞扫描服务多少钱一年一次”是很多企业采购人员反复搜索的问题。实际上,这个问题背后隐藏着更深层的考量:我该不该买?买哪家划算?买了能解决什么问题?
漏洞扫描的本质是提前发现潜在安全风险,避免被攻击后造成数据泄露、业务中断等不可逆损失。根据华为云《2024年企业安全白皮书》与AWS官方指南,定期漏洞扫描是云安全合规的三大核心动作之一。
而天翼云的漏洞扫描服务,作为其“云安全中心”体系的一部分,支持对云上资产(如CVM、容器、数据库等)进行周期性检测。那么它的价格如何?是否真的物有所值?
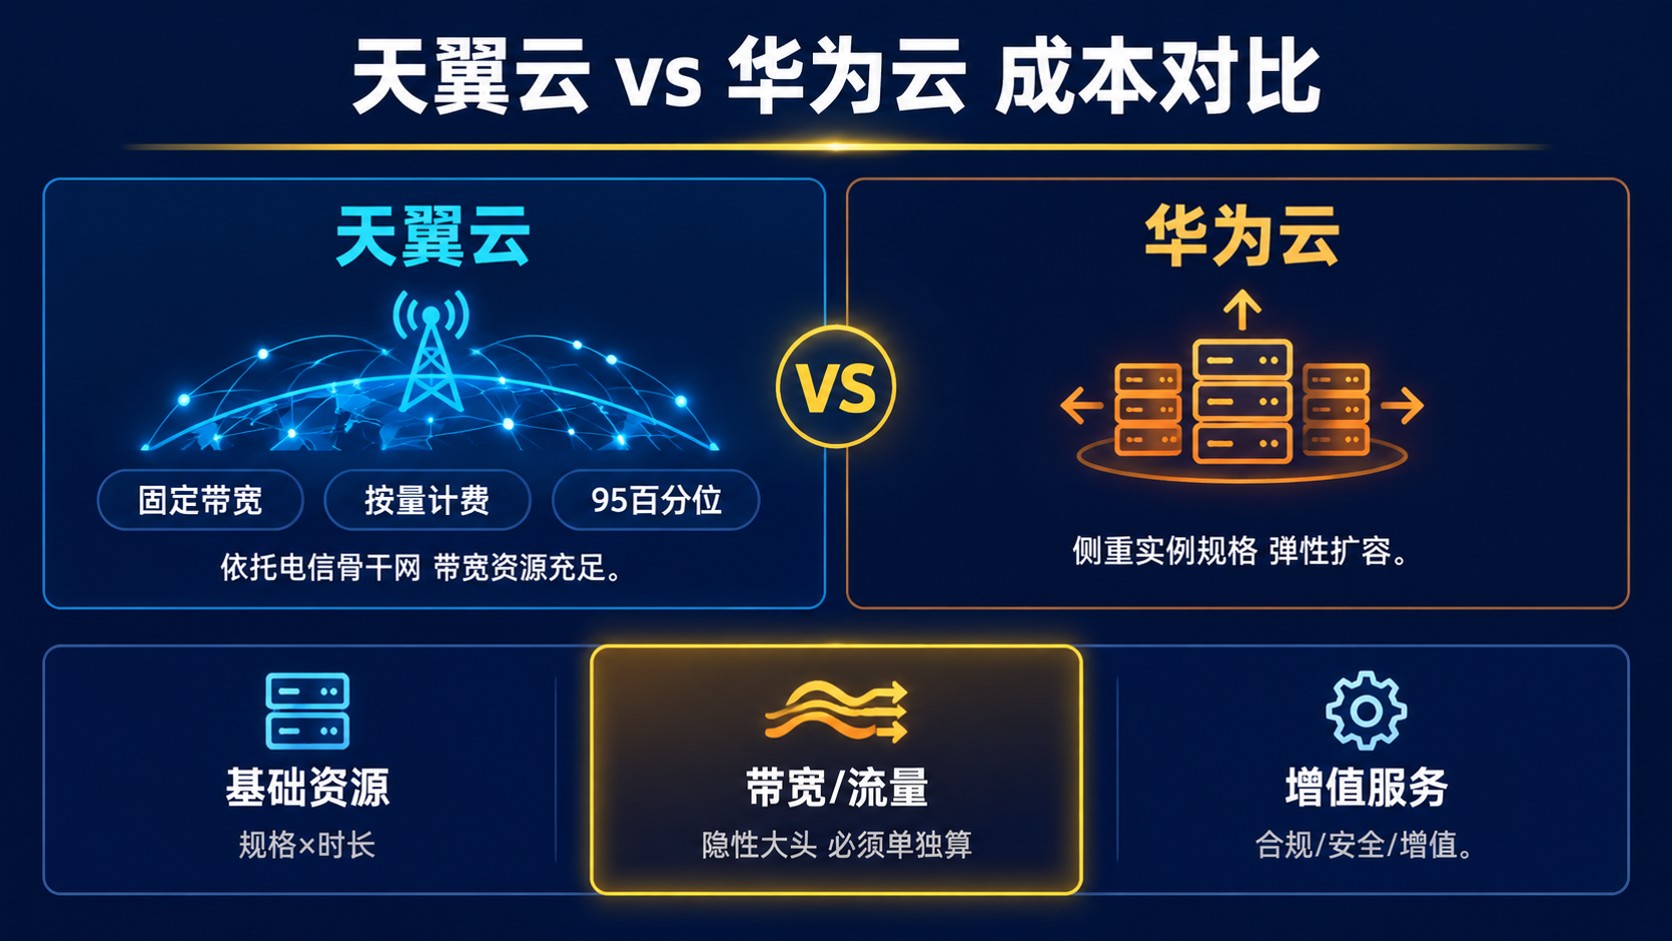
漏洞扫描服务能省多少钱?——成本对比全解析
长尾关键词:“漏洞扫描服务一年费用能省多少”
企业在考虑“天翼云漏洞扫描服务多少钱一年一次”时,最关心的是投入产出比。从实际案例来看:
- 某电商客户在使用天翼云+阿里云联合部署后,发现未修复的高危漏洞导致DDoS攻击损失约15万元/次。
- 某制造企业通过每月自动化漏洞检测,避免了因第三方组件过期引发的勒索病毒入侵。
据AWS官方文档与阿里云成本优化指南,一个中等规模企业的年度漏洞管理预算通常在3万至8万元之间。天翼云提供的年费模式一般包含固定次数的资产扫描、报告生成及部分修复建议推送。
但要注意:价格不等于效果。部分厂商收费高但功能弱(仅基础检测),而另一些则提供深度分析与合规建议。
支持国产化吗?——国产云平台的安全能力对比
长尾关键词:“国产云是否支持漏洞扫描”
这是很多国企、金融机构在选型时必须考虑的问题。目前主流国产云平台均支持相关功能:
- 天翼云:基于自研架构提供国密算法支持与信创兼容性;
- 华为云:结合鲲鹏芯片生态,可实现对ARM架构系统的深度检测;
- 阿里云:虽然非完全自主可控平台,但其安骑士产品已通过多项国家认证。
从技术角度看,“天翼云漏洞扫描服务多少钱一年一次”的答案不仅是数字本身,更是你是否愿意为“国产化+合规+可控”买单。
自建团队还是买服务?——中小企业怎么选
长尾关键词:“中小企业要不要用专业漏洞扫描服务”
不少企业认为“我们人少就不用买”,其实这正是最大的风险点。根据腾讯安全团队调研:
- 70%的中小企业没有专职安全人员;
- 85%的企业在首次遭受攻击后才意识到防护缺失;
- 90%的攻击源于未修复的已知漏洞。
相比之下,“天翼云漏洞扫描服务多少钱一年一次”这种按年订阅的方式更适合中小型企业:无需运维投入、无需技术门槛、按需获取专业报告。而如果选择自建团队,则意味着每年至少需要10万以上的直接人力成本。
多平台部署下如何统一管理?
长尾关键词:“多个平台如何同步做漏洞检测”
如果你的企业同时使用了阿里云ECS、华为云CCE和天翼云CVM,“天翼云漏洞扫描服务多少钱一年一次”只是其中一个变量。真正的挑战在于:
- 如何统一资产视图?
- 如何集中获取报告?
- 如何自动化触发修复流程?
部分厂商(如AWS)已推出跨账户资产管理工具CloudTrail + GuardDuty + Inspector组合方案;而天翼云可通过API对接第三方SIEM系统(如Splunk),实现多平台资产的一体化监控。
下一步怎么决定?
如果你仍在纠结“天翼云漏洞扫描服务多少钱一年一次”,不妨先问自己几个问题:
- 我们的业务是否暴露在公网?
- 是否有客户或监管要求必须具备年度安全审计报告?
- 如果发生数据泄露或勒索事件,能否承受损失?
从技术角度看,这不仅是一个价格问题,更是一个风险控制决策。建议你至少测试两家主流厂商的服务(如天翼云 + 华为/阿里),比较其覆盖范围、报告深度、响应速度后再做最终选择。
记住一句话:
便宜的服务可能让你今天省钱,但真正有价值的服务会让你明天省事。