天翼云漏洞扫描多少钱一次的合适?
为什么企业总在问“天翼云漏洞扫描多少钱一次”?
企业在上云过程中,安全始终是绕不开的话题。尤其是当谈到“漏洞扫描”这类服务时,价格往往成为决策的关键因素。很多人会问:“天翼云漏洞扫描多少钱一次的合适?”其实,这背后反映的是两个核心问题:成本控制和合规要求。无论是中小企业还是大型集团,都在寻找一个“既省钱又省心”的解决方案。
漏洞扫描作为基础安全服务,其价格因厂商、频率、覆盖范围和附加功能而异。天翼云作为国内主流服务商之一,其定价策略与AWS Inspector、阿里云安全中心等类似,但具体“多少钱一次的合适”,还需结合实际使用场景来看。
漏洞扫描怎么选才不超支?
这是很多客户的真实疑问。你可能想:“我每月只扫一次够不够?”或者“能不能按需付费,避免浪费?”
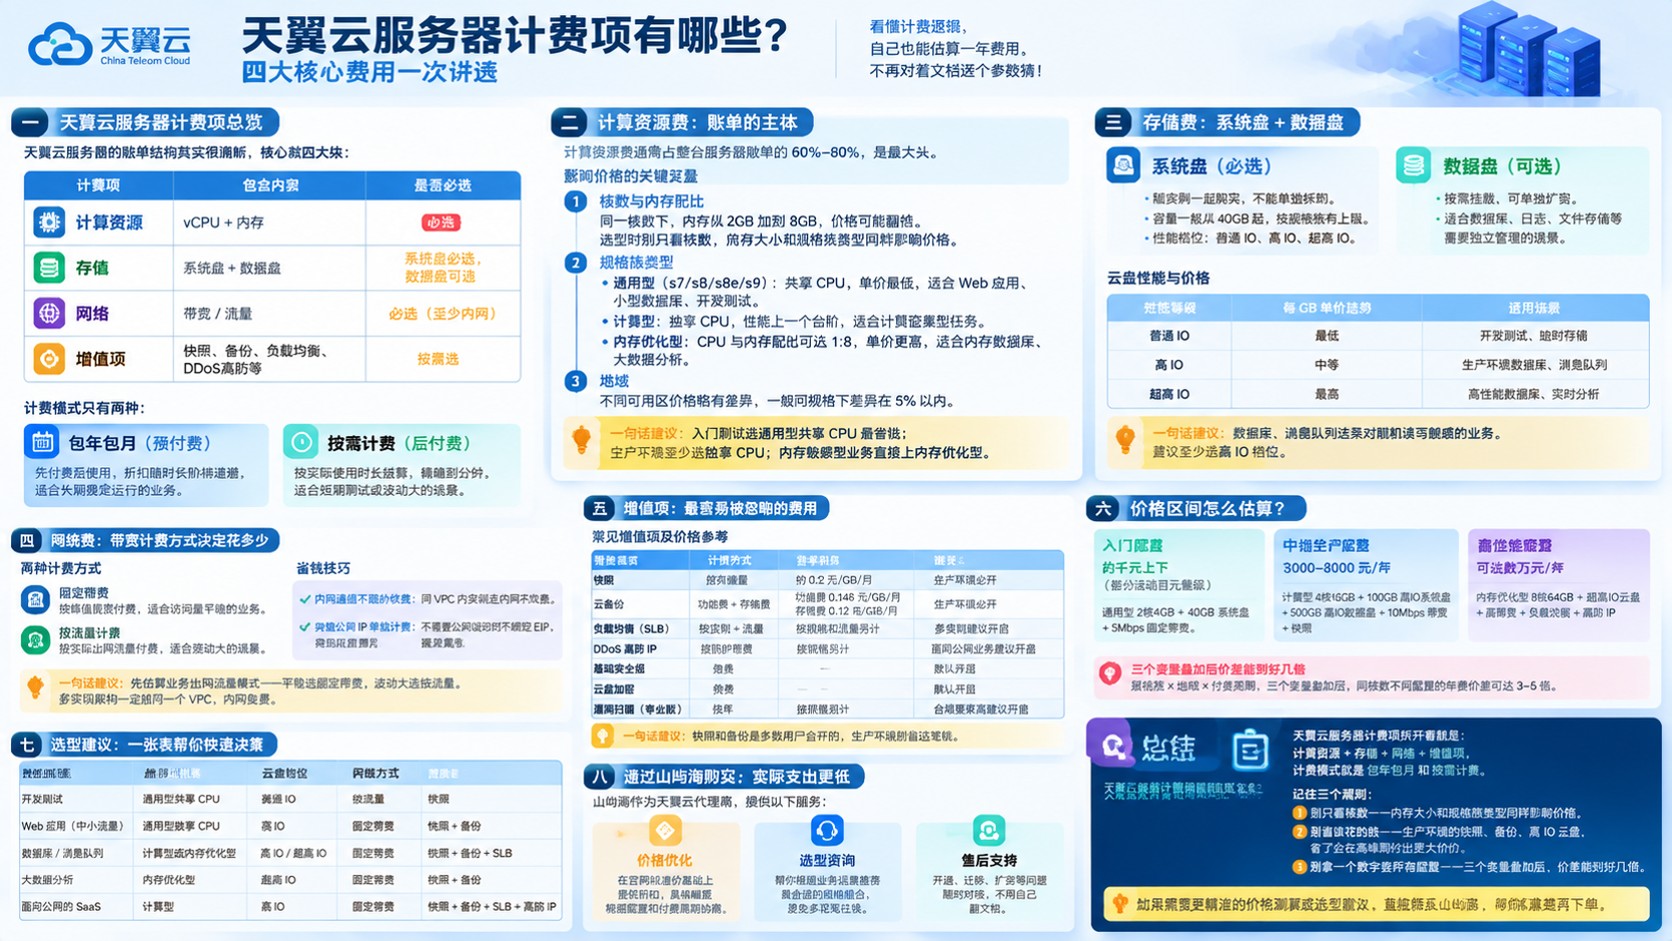
主流云厂商普遍提供三种计费模式:
- 按次付费:适合临时检查或一次性任务;
- 包年/包月订阅:适合定期扫描需求;
- 混合计费:如基础套餐+额外调用次数。
以天翼云为例,据其官方文档描述,漏洞扫描服务支持多种计费选项,并且在不同资源规模下(如主机数量、扫描深度)会有不同的价格梯度。与之对比,阿里云的安全中心通常提供“免费+增值服务”模式,AWS Inspector则是基于实际运行时间收费。
所以,“多少钱一次的合适”并非固定数字,而是取决于你的资产数量、扫描频率和是否需要自动化修复建议等附加功能。
多云环境下如何统一管理漏洞?
很多企业已采用多云架构,在多个平台上部署资产。这时候,“天翼云漏洞扫描多少钱一次的合适”就不再是唯一关注点——更重要的是如何在一个控制台中统一管理不同平台的安全状态。
例如:
- 部分企业同时使用天翼云和腾讯云TSec;
- 有的则结合华为云Stack与AWS Inspector;
- 还有一些通过开源工具(如OpenVAS)自建平台进行跨平台扫描整合。
在这种情况下,建议采用多源数据聚合方案:通过API将各平台的漏洞数据导入统一分析平台(如ELK、Splunk),再设置告警策略。这种做法不仅降低了对单一厂商价格波动的依赖,还能提升整体响应效率。
漏洞扫描要不要买国产化版本?
这是当前很多政企客户关心的问题。随着信创进程加速,“国产化替代怎么选”成为采购决策的重要一环。天翼云作为央企背景平台,在支持国产芯片和操作系统方面具有天然优势。例如其安全产品已适配麒麟OS、统信UOS及飞腾CPU架构等。
但需注意,并非所有国产化方案都能满足高频次、高并发的漏洞检测需求。某匿名客户在测试中发现:虽然天翼云支持国产实例环境下的漏洞扫描,但在性能和覆盖率上与AWS Inspector仍有差距。因此,“是否买国产化版本”,建议根据业务场景评估——如果属于强合规类项目(如政务系统),可优先考虑;如果是通用型业务,则可综合性价比选择。
漏洞不补怎么办?有没有自动修复建议?
这是另一个高频问题:“买了天翼云漏洞扫描服务后发现一堆风险点,但不知道怎么处理”。实际上,目前大多数厂商提供的不仅仅是“发现漏洞”,还有“修复建议”,甚至部分高级服务(如阿里云安全中心Pro版)还提供自动化修复能力。
例如:
- 天翼云提供基于规则的修复提示;
- AWS Inspector则集成在CloudWatch中提供联动修复流程;
- 华为云部分实例支持一键加固建议推送。
因此,在评估“多少钱一次的合适”时,并不能只看价格标签——还需考察该服务是否能真正帮助你降低风险暴露面。
下一步怎么做?
如果你也在纠结“天翼云漏洞扫描多少钱一次的合适”,不妨从以下几个方面入手:
- 明确需求:是每月例行检查?还是每次发布前必须执行?
- 对比厂商方案:至少选择2–3家主流厂商(如阿里云/华为云/AWS)做横向比较。
- 测试验证:利用各平台提供的免费试用或演示环境进行真实场景测试。
- 制定策略:将漏洞检测纳入DevOps流程中,实现自动化与人工审核结合。
合适的漏洞扫描方案,并不是最便宜的那个——而是能在你的预算内带来最大安全保障的那个。