天翼云证书管理服务打折,怎么选才划算?
企业采购SSL证书时,为什么总担心“天翼云证书管理服务打折”是陷阱?
在多云时代,企业对证书管理的需求日益增长,尤其在混合云与信创场景中。很多用户看到“天翼云证书管理服务打折”便跃跃欲试,但往往忽略几个关键问题:这个折扣是限时活动?是否影响证书的合规性?能否支持国产化部署?
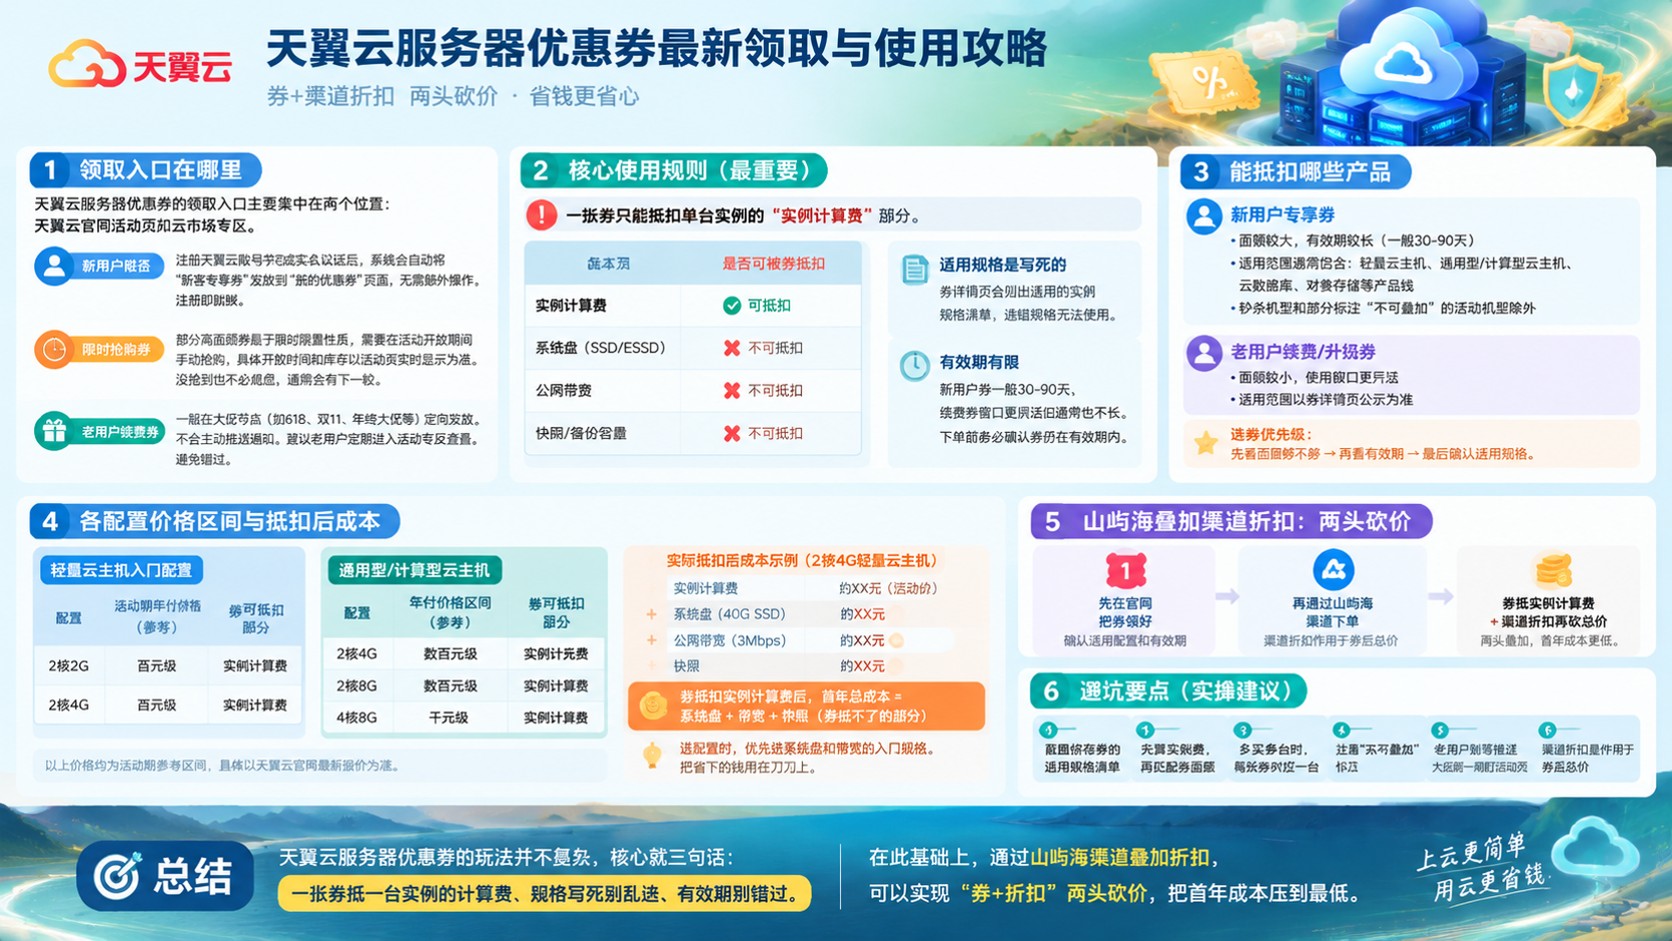
实际上,主流云厂商(如天翼云、阿里云、AWS ACM)均不定期推出针对SSL/TLS证书的促销活动,但优惠力度和适用范围各有不同。例如,天翼云有时会对国密SM2/SM4证书提供短期折扣,而阿里云ACM则可能在特定月份推出包年包月套餐降价。如果你正在关注“天翼云证书管理服务打折”,建议先确认该活动是否适用于你的业务类型,并评估长期成本。
买便宜的SSL证书,真的能省下来吗?
“SSL证书能便宜多少?”这是另一个常见的搜索意图。很多企业误以为“最便宜的SSL证书”就是最优解。然而,在多云部署中,选择不合规或不兼容的证书反而可能带来更大的风险与成本——比如因不支持国密算法导致政务系统无法接入。
主流平台(如天翼云、华为云、腾讯云)均提供不同等级的SSL/TLS解决方案:
- 基础型:适用于个人网站或测试环境(如Let's Encrypt),免费但无品牌保障;
- 标准型:支持DV验证,适合中小型业务;
- 增强型(OV/EV):适合电商、金融等高信任场景;
- 国密型(SM2/SM4):满足信创合规要求,多见于政务与国企。
建议对比至少两家厂商的价格策略与功能覆盖范围,尤其注意是否支持自动续费、跨平台部署、国密算法兼容等特性。
为什么“SSL证书怎么迁移”成了一道难题?
迁移旧有证书到新平台或新实例时,“数据怎么迁移?”“上云会停机吗?”成为技术团队最头疼的问题之一。部分企业尝试将AWS ACM上的证书迁移到天翼云时发现:由于不同平台间的格式与API差异,并非一键可完成。
解决方法通常包括:
- 使用通用格式导出(如PEM/PKCS12),再导入目标平台;
- 利用工具链实现自动化同步(如HashiCorp Vault + 脚本调度);
- 部分厂商(如阿里云ACM、华为云CBR)已支持跨账号/跨区域备份还原功能。
迁移过程中建议开启双证并行过渡机制,并设置告警监控以确保无缝切换。如果你正在寻找“如何平滑迁移SSL证书”,不妨先评估现有平台的导出能力与目标平台的兼容性。
多云环境下,“统一管理SSL证书”可行吗?
很多企业同时使用多个公有云平台(如阿里云+AWS+天翼云),导致证书分散管理困难。为了解决这个问题,“统一标签管理”成为一种趋势。
目前主流方案有两种:
- 使用第三方工具:如DigiCert OneTrust、Entrust CA Manager等;
- 使用各厂商原生工具整合:例如通过API将阿里云ACM与天翼云CMC对接;
部分厂商还提供“集中式控制台+自动化部署”能力。某大型电商平台通过在阿里ACM和AWS ACM之间设置统一标签策略与生命周期规则,实现了80%以上证书的自动化更新。
怎么判断“天翼云证书管理服务打折”是否适合你?
最终回到最初的问题:“天翼云证书管理服务打折”是不是真的划算?答案取决于你的业务需求:
- 若你属于信创行业且需国密支持,则优先考虑其本地化部署能力;
- 若你在跨境业务中使用多语言CA,则需评估其国际兼容性;
- 若你追求极致性价比,则可横向对比至少3家厂商的促销活动内容及后续成本曲线;
建议结合自身业务周期制定测试计划——比如申请7–15天的临时免费试用或参与限时折扣活动,并通过真实业务负载测试性能表现与稳定性。
总之,“天翼云证书管理服务打折”只是一个起点。真正决定价值的是你如何理解业务需求,并找到一套适配性强、可持续优化的安全合规方案。