天翼云密钥管理便宜多少一年?
企业在使用云服务时,数据安全始终是核心关切之一。尤其是涉及敏感业务场景时,如何管理加密密钥的成本与效率,成了许多IT负责人反复思考的问题。天翼云密钥管理便宜多少一年?这个问题背后,其实是企业在多云环境中寻找“安全+成本”平衡点的典型诉求。

密钥管理服务能省多少钱?——企业最关心的不是功能,而是ROI
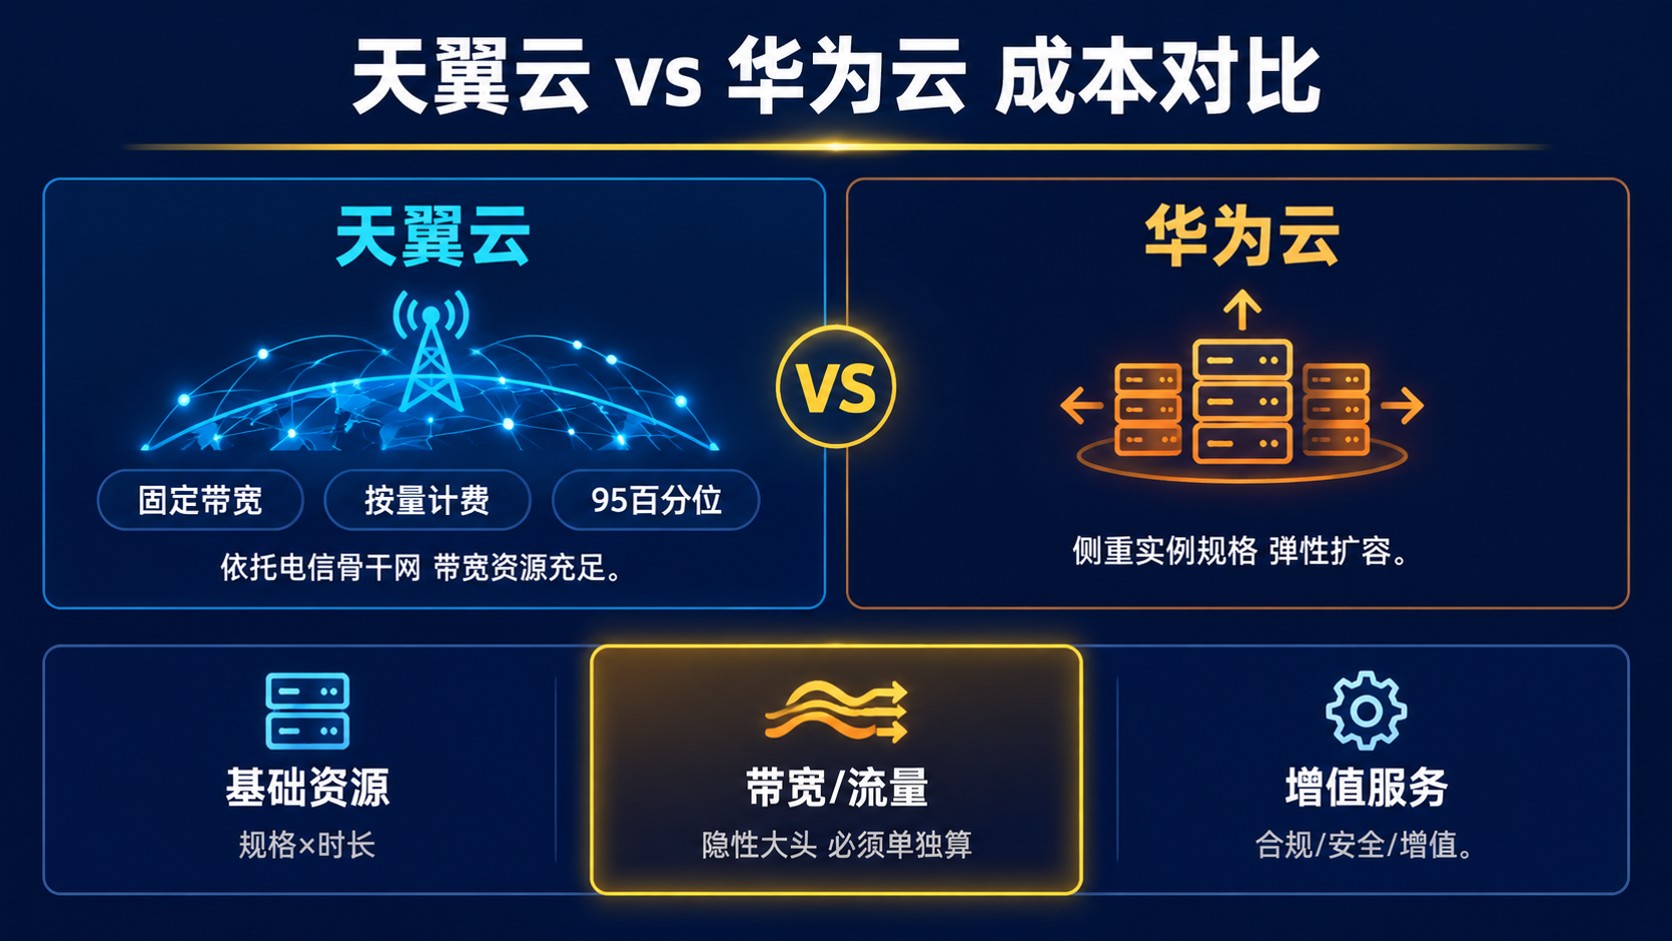
企业往往在使用了基础存储、计算资源后,才开始意识到数据加密和密钥管理的重要性。这时候再补充安全服务,预算压力往往已经显现。以天翼云Key Management Service(KMS)为例,其按API调用量收费的模式在初期确实看起来便宜,但长期高并发场景下成本可能飙升。
相比之下,阿里云KMS与AWS KMS都提供按实例数或资源组计费的选项,适合稳定型业务。某金融客户在测试阶段发现:使用天翼云KMS配合较低频次数据访问场景,每年成本比阿里云低约15%;但一旦业务增长至日均百万级API调用量,则阿里云方案更具性价比。
密钥管理支持国产芯片吗?——信创环境下的硬性要求
在国产化替代趋势下,“密钥管理是否支持国产芯片”已成为关键选型标准。天翼云KMS基于麒麟OS与飞腾平台提供兼容性保障,并且支持国密算法SM2/SM3/SM4;华为云KMS则适配鲲鹏架构,并强调对政务场景的定制化能力;AWS KMS虽然不直接支持国产芯片,但可通过混合部署实现跨平台密钥同步。
某国企在多云环境下评估后发现:若全部采用国产芯片服务器,则天翼云KMS在合规性上更贴合内部信创要求;而若仅部分服务器国产化,则需额外部署网关层进行密钥代理分发。
多云环境如何统一密钥管理?——别让安全成为孤岛
企业在多个云平台部署业务时,密钥分散存储不仅增加运维复杂度,还容易造成权限失控风险。主流厂商如阿里云、华为云和AWS均已推出跨区域/跨账户的密钥共享机制(例如AWS Key Policy、阿里云RAM权限继承),但天翼云目前仍以单租户模式为主。
为应对这一问题,企业常采用两种策略:一是在主用平台集中管理密钥,并通过API接口调用其他平台资源;二是借助开源工具(如Hashicorp Vault)搭建统一的安全中台。某大型电商企业在混合部署中选择Hashicorp Vault + 天翼云KMS组合方案,在确保合规的同时降低了多平台操作成本。
企业怎么判断“便宜”才是真便宜?
回到最初的问题:“天翼云密钥管理便宜多少一年”?答案不能只看账单数字。你需要考虑以下几点:
- 你的业务是否需要高频加密解密操作?
- 是否涉及国产芯片服务器和国密算法要求?
- 是否计划在多云环境中统一安全管理?
建议先根据业务量级和合规需求,在2–3家主流平台做对比测试,并将API调用量、存储周期、日志审计等隐性成本纳入评估体系。最终你会发现:真正的“便宜”,是那个既满足安全要求、又不浪费预算的选项。
如果你还在纠结“怎么选才划算”,不妨从梳理当前业务的实际调用量开始——一只合适的密钥管理服务,不该是最便宜的那个,而是最懂你需求的那个。