天翼云数据加密收费标准一览表怎么看才不吃亏?
在数字化转型加速的当下,数据安全成为企业上云的核心考量之一。不少用户在查阅“天翼云数据加密收费标准一览表”时,常常陷入困惑——加密服务究竟贵不贵?哪些场景必须用?有没有更省钱的替代方案? 这些问题的背后,其实是企业在多云环境中对成本、合规与性能的综合权衡。

为什么查“天翼云数据加密收费标准一览表”总摸不清门道?
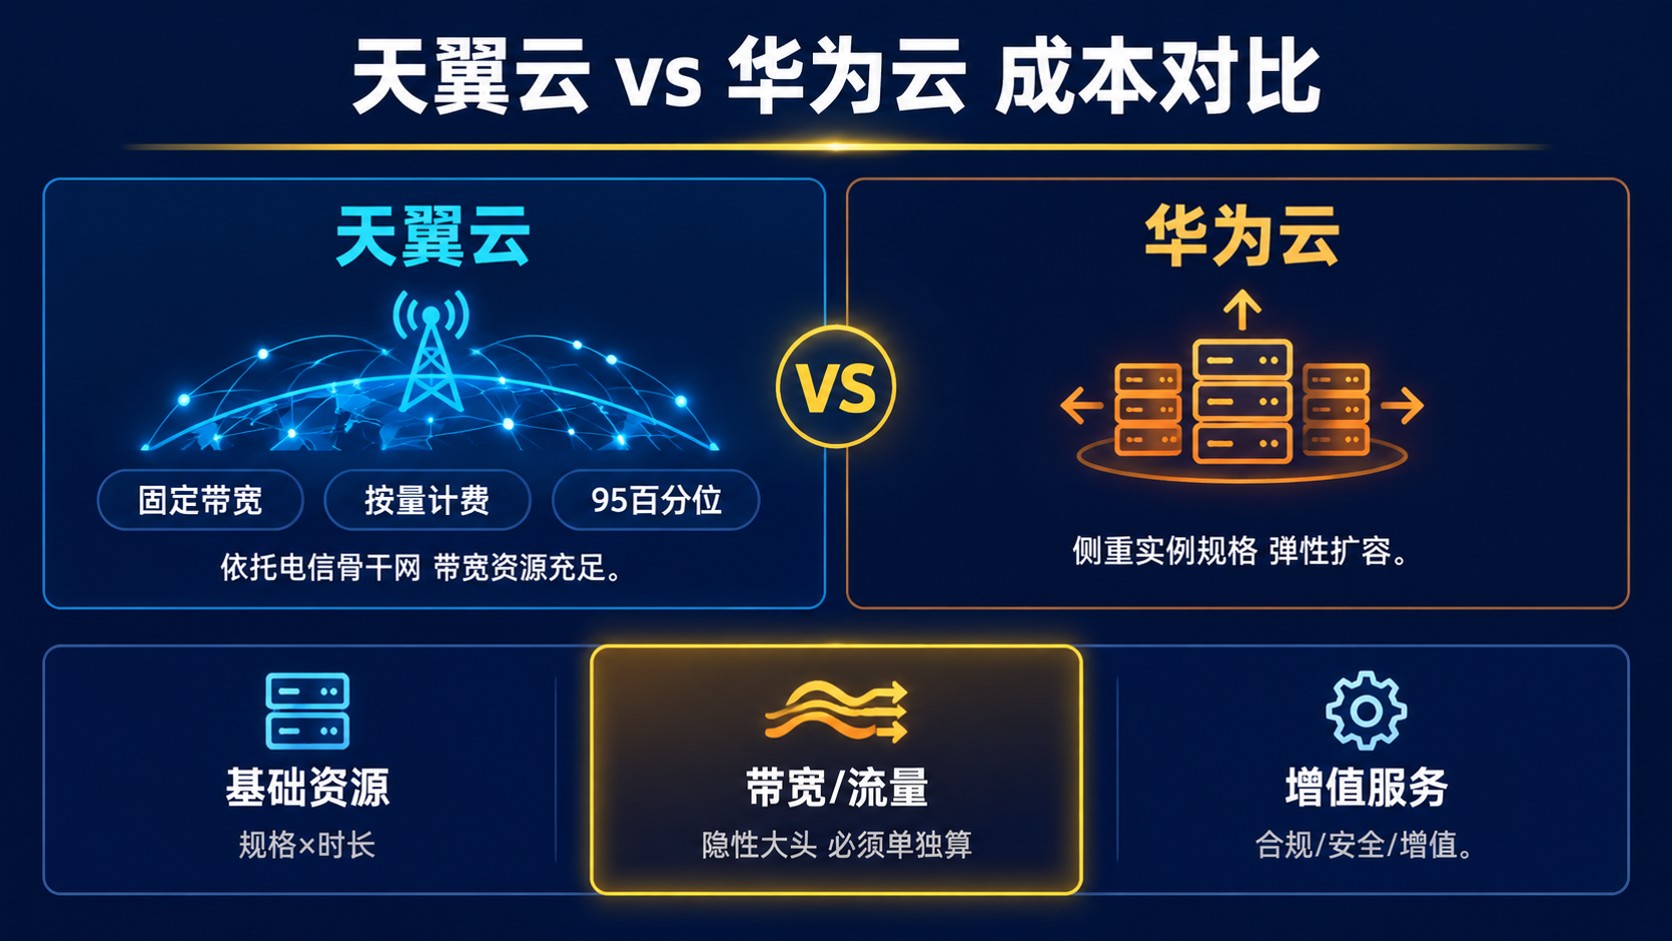
很多企业用户在接触“天翼云数据加密收费标准一览表”时,第一反应是对比其他厂商(如阿里云、华为云、AWS)的类似服务。但问题在于:不是所有加密都一样。天翼云提供的KMS(密钥管理服务)和存储端加密(如OSS SSE-KMS),虽然定价透明,但实际成本还受密钥数量、调用量、存储类型等影响。
例如,据天翼云官方文档,KMS按密钥数量+API调用次数计费,而阿里云KMS则按密钥数+每万次调用收费;AWS KMS则提供免费额度后再阶梯计价。这意味着在高并发加密场景下,“天翼云数据加密收费标准一览表”的价格未必是最优解,还需结合业务实际测试验证。
加密服务真的必须全量开启吗?
这是很多用户在查看“天翼云数据加密收费标准一览表”后常问的问题。事实上,并非所有数据都需要高强度加密——例如日志类非敏感信息可使用轻量级方案(如静态存储端加密),而涉及个人隐私或金融交易的数据才需启用KMS动态加密。
华为云与AWS均支持“按策略自动分类加解密”,即根据对象属性自动选择是否启用KMS。这种模式不仅能降低“天翼云数据加密收费标准一览表”中的调用量成本,还能提升系统整体性能。某零售客户曾对比三种方案:全量KMS加解密 vs 存储端静态 vs 智能策略加解密,最终发现智能策略方案成本降低30%以上。
多云环境下如何统一管理数据加密?
当企业同时使用天翼云与阿里云、AWS时,“天翼云数据加密收费标准一览表”的差异可能导致合规复杂度上升。比如:部分行业要求本地化部署密钥中心(如银行),而另一些企业则倾向混合使用公有与私有密钥管理服务。
实践中常建议采用“统一标签+多平台策略同步”方式管理——通过自动化工具将“天翼云KMS策略”映射到AWS KMS或阿里云KMS上,实现跨平台一致的访问控制与审计机制。某制造企业采用此方法后,在保障合规的同时将运维复杂度降低了40%。
下一步怎么选?先别急着看“天翼云数据加密收费标准一览表”
如果你正在研究“天翼云数据加密收费标准一览表”,不妨先回答几个问题:- 数据分类是否清晰?哪些是高价值敏感内容?- 当前业务吞吐量是否接近或超过免费额度?- 是否需要与已有私有/混合架构兼容?
建议从一个最小可行单元开始测试:比如只对部分OSS存储对象启用SSE-KMS,并观察一个月内的调用量和账单变化。同时横向对比其他厂商同类型服务的实际开销——这比单纯看“天翼云数据加密收费标准一览表”更有参考价值。
毕竟,真正的成本优化不是找到最便宜的收费模型,而是构建一套安全、可控、可持续演进的数据保护体系。