天翼云渗透测试返点在哪里?一文解析高性价比安全服务的获取方式
在数字化转型加速的今天,企业对网络安全的需求愈发迫切。渗透测试作为主动防御的核心手段,已成为保障业务系统安全的关键环节。天翼云作为国内领先的云计算服务商,其渗透测试服务凭借专业性与全面性广受关注。然而,许多用户在采购时会关心“天翼云渗透测试返点在哪里”,如何以更低的成本获得高质量的安全服务。本文将从服务特性、返点获取逻辑及实操建议三方面展开解析,为企业提供切实可行的解决方案。
天翼云渗透测试服务的核心价值
渗透测试的本质是模拟黑客攻击,通过技术手段发现系统潜在漏洞并提出修复方案。天翼云渗透测试服务覆盖三大核心领域:WEB应用系统测试、系统及网络设备测试、移动APP测试。例如,在WEB应用测试中,安全专家会通过互联网模拟真实攻击场景,检测SQL注入、跨站脚本等常见漏洞;针对系统及网络设备,测试范围涵盖操作系统配置、防火墙策略等底层防护;而移动APP测试则聚焦客户端加密、通信安全及权限管理等细节。
服务流程同样严谨,从测试范围确定到报告交付的标准化操作,确保每个环节的专业性。项目经理会根据企业需求制定测试级别,例如基础级仅扫描已知漏洞,而深度级则会模拟复杂攻击链。最终交付的报告不仅包含漏洞详情,还会提供修复优先级建议,帮助企业快速响应风险。这种“检测+修复”的闭环服务,远超单纯的技术工具检测,是企业构建安全体系的重要支撑。
天翼云渗透测试返点的获取逻辑
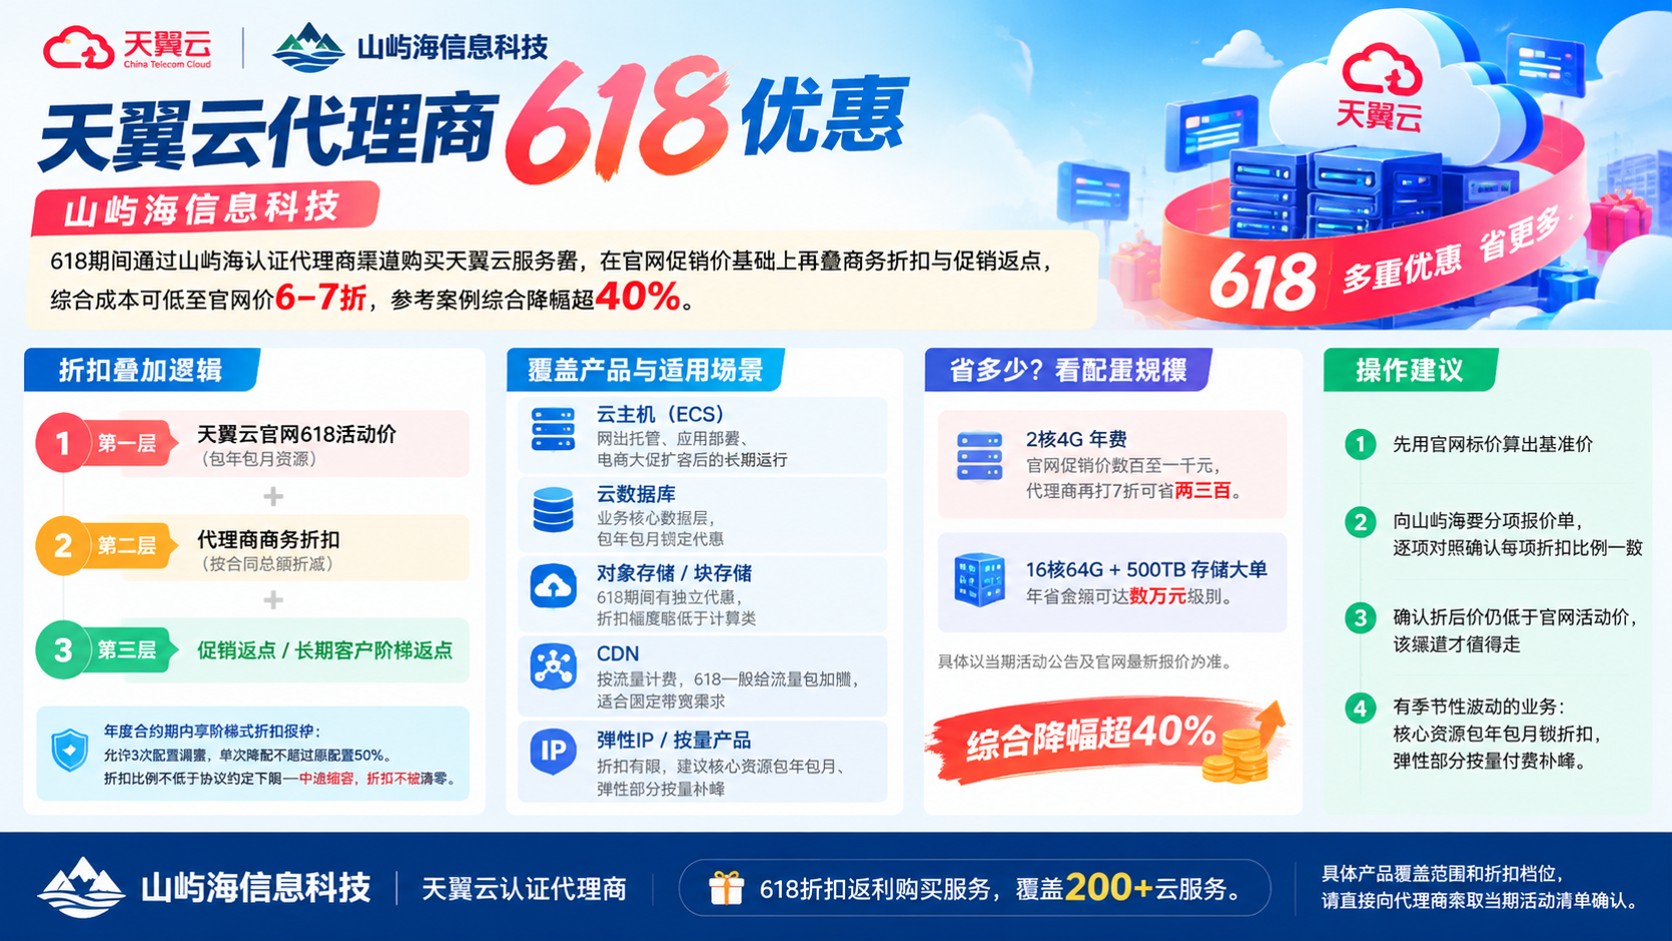
关于“天翼云渗透测试返点在哪里”的问题,需从两个维度理解。首先,官方渠道返点通常体现在长期合作或批量采购时。例如,企业若连续三年采购渗透测试服务,可能获得阶梯式价格优惠;其次,合作伙伴返点是更常见的获取方式。作为天翼云认证的合作伙伴,部分服务商会通过技术折扣、资源置换等形式返利。
值得注意的是,返点并非“天上掉馅饼”,而是基于合作深度与规模的合理分配。例如,某大型企业在采购渗透测试服务时,若通过合作伙伴下单,可能获得总金额5%-10%的返点。这种模式既降低了企业成本,又促进了服务商间的良性竞争。但需警惕非正规渠道的“高返点”承诺,此类操作往往伴随服务质量缩水或隐性收费,反而增加企业风险。
实操建议:如何高效获取返点并保障服务品质
- 明确需求优先级:在咨询返点前,需先梳理自身安全需求。例如,若业务系统涉及金融交易,应优先选择深度级测试,避免因返点而降低测试强度;
- 选择正规合作伙伴:建议通过天翼云官方推荐渠道获取合作伙伴名单,确保其具备CISP(注册信息安全专业人员)等认证资质;
- 捆绑采购优化成本:将渗透测试与其他安全服务(如漏洞扫描、安全加固)打包采购,通常可获得更高返点比例;
- 关注限时活动:天翼云会不定期推出“安全护航计划”等促销活动,此时采购服务往往附带额外返点或免费报告分析。
以某零售企业为例,该企业通过合作伙伴批量采购天翼云渗透测试服务,并将年度安全预算中30%用于捆绑采购,最终获得总金额8%的返点。同时,合作伙伴协助优化测试范围,将原计划300个系统的测试精简至220个,既节省成本又提升效率。这种“技术+商务”双轮驱动的模式,正是企业获取返点的典范路径。
总结
天翼云渗透测试服务的价值不仅体现在技术层面,其灵活的返点机制更能助力企业降本增效。通过理解服务功能、明确返点获取逻辑,并采取科学的采购策略,企业完全可以在保障安全质量的前提下,实现成本优化。未来,随着网络安全威胁的持续升级,渗透测试服务的市场需求将持续增长,而合理的返点机制将成为企业构建安全防线的重要助力。建议用户通过天翼云官方渠道或认证合作伙伴,获取最新返点政策与服务方案,让安全投入真正转化为业务增长的护航力量。